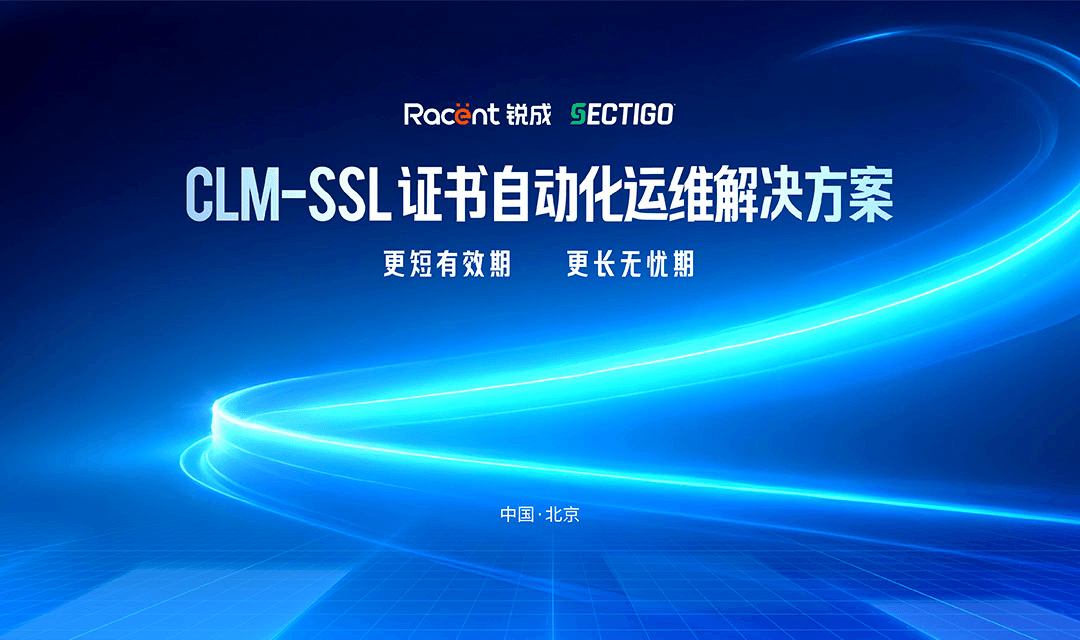
Racent × Sectigo : le programme complet du lancement CLM
Racent et Sectigo présenteront leurs solutions CLM et d’automatisation des certificats SSL à Pékin le 28 octobre 2025. Le programme complet est disponible.
Lire la suite
Découvrez automatiquement les certificats SSL/TLS publics et les actifs de certificats numériques internes, surveillez en continu leur état et réduisez les certificats fantômes et les angles morts de gestion.
Couvre les processus de demande, d'émission, de déploiement, de surveillance et de renouvellement, réduisant le travail manuel et le risque d'expiration des certificats et d'interruption de l'activité.
Connectez les principales CA commerciales et votre CA privée en un seul endroit, gérez de manière centralisée les certificats de différentes marques et de différents types, et changez d'émetteur en toute flexibilité.
Intégrez les plateformes cloud, les conteneurs, les serveurs web et les équipements internes pour un déploiement automatisé SSL/TLS et une exploitation unifiée.
Couvre l'ensemble du cycle de vie — demande, émission, déploiement et renouvellement — en une boucle automatisée sans intervention manuelle, pour relever le défi des certificats à 47 jours
Gestion centralisée des clés et émission cloud, garantissant que vos clés privées ne quittent jamais l'environnement sécurisé, tout en permettant une collaboration de signature agile entre équipes distribuées
Un modèle d'abonnement pour les certificats SSL/TLS et l'automatisation qui couvre la demande, le déploiement, le renouvellement et la surveillance, simplifiant l'achat de certificats et les opérations quotidiennes.
Déployez rapidement une infrastructure PKI cloud hautement disponible, sans investissement matériel lourd, et gérez en toute flexibilité les identités numériques de vos appareils et utilisateurs
Construisez une CA privée dédiée pour vos réseaux internes, systèmes industriels et environnements IoT, garantissant la souveraineté de vos données et une isolation réseau stricte
Signature numérique et chiffrement de bout en bout basés sur S/MIME, protégeant contre le phishing et les fuites d'informations commerciales, pour la confidentialité de chaque e-mail
La durée de validité maximale des certificats SSL/TLS publics continue de diminuer : 200 jours en 2026, 100 jours en 2027, puis 47 jours en 2029. À mesure que la fréquence de renouvellement des certificats augmente considérablement, la gestion traditionnelle reposant sur des demandes, des déploiements et des renouvellements manuels sera confrontée à une pression opérationnelle accrue. sslTrus CLM combine la découverte des certificats, l'automatisation, le contrôle des politiques et l'exploitation unifiée pour aider les entreprises à bâtir un système de gestion des certificats numériques prêt pour les certificats à courte durée de vie et l'agilité cryptographique.
Détection intelligente, visibilité panoramique
Boucle automatisée de bout en bout
Gestion centralisée, politiques unifiées
Prêt pour l'avenir, évolution agile
De la découverte, de la demande et du déploiement des certificats SSL/TLS à la surveillance continue, aux alertes et au renouvellement automatique, sslTrus aide les entreprises à construire une plateforme unifiée d'automatisation des certificats, réduisant ainsi la charge opérationnelle liée à la croissance du parc de certificats et au raccourcissement des durées de validité.
Conformes aux dernières normes
Que vous soyez développeur indépendant ou grande institution financière, obtenez des certificats SSL/TLS reconnus mondialement et intégrez-les dans la gestion automatisée CLM.
Validation de la propriété du domaine uniquement, pour un chiffrement HTTPS de base et la protection contre le détournement de trafic.
Vérification de l'identité de l'entreprise. Le nom de la société apparaît dans le certificat, renforçant la confiance des visiteurs.
Avec un processus de validation d'identité d'organisation plus rigoureux, il fournit le chiffrement SSL/TLS et la garantie d'identité d'entreprise pour les sites web de la finance, de l'administration et d'autres secteurs exigeant une confiance élevée dans l'identité.
Gérez automatiquement tous vos certificats, avec détection et déploiement entièrement automatisés. Grâce au moteur d'exploitation sslTrus, éliminez les risques d'expiration et d'interruption dus aux erreurs humaines.
Un modèle d'abonnement cloud natif et léger qui permet un déploiement automatisé et agile sur les clouds publics et les nœuds métier.
Émission à haute concurrence via HSM cloud, garantissant que vos clés privées restent en environnement sécurisé.
Fournit une authentification inviolable conforme aux normes du secteur, avec un haut niveau de confiance pour les logiciels commerciaux et le commerce électronique.
Signature et chiffrement S/MIME pour entreprises, éliminant le phishing et l'interception de données à la source.
Le fondement de toute confiance numérique. Des certificats reconnus mondialement pour un chiffrement HTTPS complet de vos applications, serveurs, passerelles et sites web.
Découvrez les dernières actualités de sslTrus, les tendances de sécurité du secteur et les guides techniques approfondis.