
Abschied vom manuellen Betrieb: Ruianxin CLM隆重发布, eröffnet eine neue Ära des automatisierten SSL-Zertifikatsbetriebs
Ruicheng Information und Sectigo haben gemeinsam die 'CLM – Lösung für automatisierten SSL-Zertifikatsbetrieb' vorgestellt und dabei das SSL-Zertifikats-Automatisierungssystem Ruianxin CLM vorgestellt, das speziell für mittlere und große Unternehmen sowie komplexe Netzwerkumgebungen entwickelt wurde.
In der heutigen Zeit, in der die digitale Welle die Welt erfasst, ist die Bedeutung von SSL-Zertifikaten als Fundament der digitalen Sicherheitstransformation von Unternehmen offensichtlich. Doch mit der offiziellen Verabschiedung des Vorschlags „SC-081v3“ durch das CA/B-Forum wird die maximale Gültigkeitsdauer von SSL-Zertifikaten schrittweise von 398 Tagen auf 47 Tage verkürzt. Um dieser bedeutenden Branchenveränderung zu begegnen, haben Ruicheng Information und Sectigo gemeinsam die Veranstaltung „CLM – Launch der automatisierten SSL-Zertifikatsbetriebslösung“ abgehalten und dabei das speziell für mittlere und große Unternehmen sowie komplexe Netzwerkumgebungen entwickelte automatisierte SSL-Zertifikatsbetriebssystem vorgestellt – Rui'anxin CLM. Es wird Unternehmen dabei helfen, sich vom manuellen Betrieb zu verabschieden, das SSL-Zertifikatsmanagement aus dem mühsamen manuellen Verwaltungsmodus zu befreien und eine neue Ära des automatisierten SSL-Zertifikatsbetriebs einzuleiten!
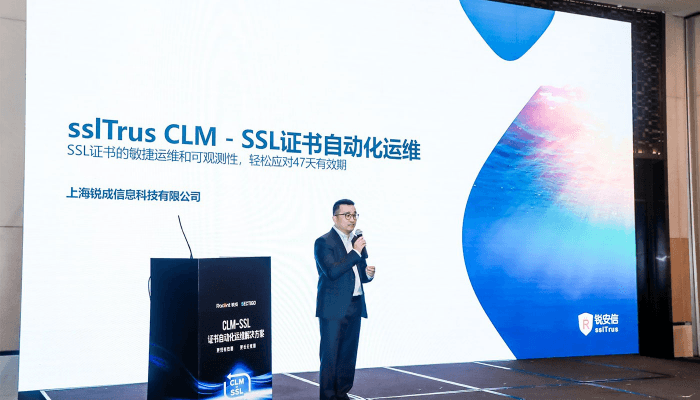
sslTrus CLM: Automatisierte Verwaltung löst die 47-Tage-Management-Herausforderung
Angesichts der multiplen Herausforderungen durch die maximale Gültigkeitsdauer von 47 Tagen bei SSL-Zertifikaten – exponentiell steigende Betriebskosten, stark erhöhtes Risiko menschlicher Fehler und deutlich größere Gefahr von Dienstunterbrechungen – setzt sslTrus CLM auf „vollständige Automatisierung der gesamten Kette, Anpassung an mehrere Szenarien und zentralisierte Verwaltung“. Es bildet ein automatisiertes Betriebssystem für SSL-Zertifikate, das speziell für mittlere und große Unternehmen sowie komplexe Netzwerkumgebungen entwickelt wurde, und hilft Unternehmen durch drei Kernfähigkeiten, effektiv darauf zu reagieren.
1. Automatisiertes Lebenszyklusmanagement für SSL-Zertifikate zur Steigerung der Verwaltungseffizienz
sslTrus CLM ermöglicht eine vollständig automatisierte Verwaltung des Lebenszyklus von SSL-Zertifikaten über die gesamte Kette hinweg. Dazu gehören automatische Verlängerung, automatische Bereitstellung, automatisches Deployment, automatische Erkennung, automatische Überwachung und automatische Warnungen bei SSL-Zertifikaten. Zudem werden die Vorabvalidierung von Organisationsinformationen und die automatische Überprüfung des Domäneneigentums unterstützt. Dadurch wird die Verwaltungseffizienz deutlich gesteigert und das Sicherheitsrisiko wirksam reduziert.
2. Unterstützung mehrerer CAs und Bereitstellung in heterogenen Umgebungen für mehrere Szenarien
sslTrus CLM unterstützt die Anbindung mehrerer öffentlicher und privater CAs, darunter CFCA, sslTrus, Sectigo, Digicert, Globalsign, sheca, vTrus, Microsoft CA und weitere. Es kann SSL-Zertifikate nahtlos in heterogenen Umgebungen verwalten, einschließlich Webservern (Apache, Nginx, IIS, Tomcat, Exchange), Cloud-Plattformen (Aliyun, Tencent Cloud, Azure, AWS), SSL-Gateways, WAF, K8S und anderen. Gleichzeitig werden vertrauenswürdige IT-Umgebungen unterstützt und gängige inländische Betriebssysteme sowie Browser mit nationalen kryptografischen Algorithmen adaptiert. Dadurch wird die automatische Bereitstellung und Aktualisierung von Zertifikaten plattform- und umgebungsübergreifend wirklich realisiert und das Problem der einheitlichen Zertifikatsverwaltung in hybriden Cloud-Umgebungen gelöst.
3. Observability-Design und einheitliche zentralisierte Verwaltung
Das Observability-Design von锐安信 CLM kann durch die automatische SSL-Zertifikatserkennung alle Zertifikate in der gesamten IT-Umgebung des Unternehmens umfassend scannen und stellt so sicher, dass die Zertifikatsverwaltung keine blinden Flecken aufweist. Gleichzeitig unterstützt es die Festlegung benutzerdefinierter Compliance-Regeln, überwacht in Kombination mit Certificate-Transparency-(CT)-Protokollen den Zertifikatsstatus in Echtzeit, warnt frühzeitig durch Alarmabonnements und mehrkanalige Benachrichtigungen, vermeidet Zertifikatsablaufrisiken von der Quelle an und unterstützt die Protokollverwaltung, um eine „rückverfolgbare, überprüfbare und steuerbare“ Zertifikatsverwaltung zu realisieren.
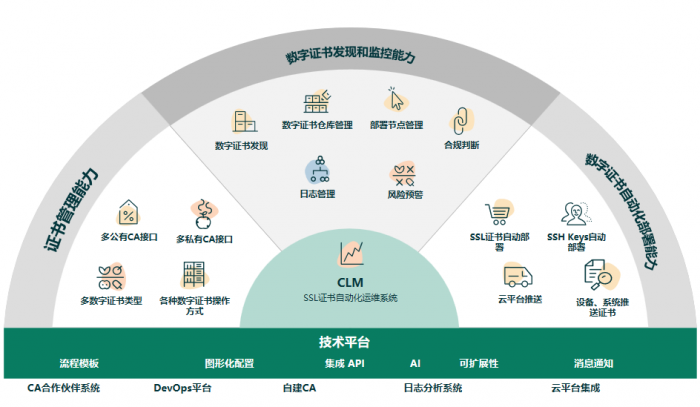
Sicher, effizient und kompatibel – die Kernvorteile von锐安信 CLM treten hervor
-
**Sicher:**锐安信 CLM zieht das Sicherheitskonzept durch den gesamten Zertifikatsverwaltungsprozess und erreicht durch ein mehrschichtiges Schutzdesign – von der Übertragung der Zertifikatsantragsinformationen über die Speicherung der Systemdaten bis hin zur Zertifikatsüberwachung und den Zertifikatsprotokollen – die Sicherheit des gesamten Zertifikatsverwaltungsprozesses.
-
Effizient: Es realisiert die vollständig automatisierte Verwaltung des SSL-Zertifikatslebenszyklus über die gesamte Kette und unterstützt die Stapelverarbeitung von SSL-Zertifikaten und Serverknoten, wodurch Unternehmen Zertifikate effizient verwalten und die Verwaltungseffizienz steigern können.
-
Kompatibel: Angesichts der komplexen IT-Umgebungen von Unternehmen (Multi-Cloud, Hybrid-Cloud, heterogene Server) und der vielfältigen Zertifikatsquellen (mehrere CA-Anbieter) realisiert锐安信 CLM mit außergewöhnlicher Kompatibilität die einheitliche Verwaltung von SSL-Zertifikaten.
-
Skalierbar: Mit dem Geschäftswachstum kann die Anzahl der Zertifikate eines Unternehmens von Hunderten auf Zehntausende steigen, während sich zugleich die benötigten Zertifikatstypen laufend ändern. sslTrus CLM ermöglicht eine „bedarfsgerechte Skalierung“ und erfüllt damit die Anforderungen in verschiedenen Unternehmensphasen.
-
Kontinuierliche Verbesserung: Da sich Cybersicherheitstechnologien weiterentwickeln und die Anforderungen von Unternehmen verändern, verbessert sslTrus CLM durch fortlaufende Updates Funktionen und Nutzungserlebnis und stellt so sicher, dass das System stets mit Branchentrends und Unternehmensanforderungen Schritt hält.
Die Veröffentlichung von sslTrus CLM bietet Unternehmen nicht nur ein Werkzeug zur Bewältigung der neuen 47-Tage-Regel für Zertifikate, sondern definiert auch ein neues Paradigma für das SSL-Zertifikatsmanagement und ermöglicht Unternehmen, bei „kürzerer Gültigkeitsdauer“ das Sicherheitsziel einer „längeren sorgenfreien Zeit“ zu erreichen. Ob komplexe Netzwerkumgebungen mittlerer und großer Unternehmen oder Schlüsselbranchen wie Finanzwesen, Telekommunikation und Behörden mit hohen Anforderungen an lokale Technologien und Compliance – sslTrus CLM erfüllt diese Anforderungen. Für kleine und mittlere Unternehmen mit geringerem Zertifikatsbedarf steht auch sslTrus CaaS – Zertifikate als Service zur Verfügung, um dieselbe automatisierte Verwaltung im Abonnementmodell zu erreichen. In Zukunft wird sslTrus CLM kontinuierlich weiterentwickelt, die Grenzen der Zertifikatsverwaltung erweitert und Unternehmen ein sichereres, effizienteres und stärker automatisiertes Zertifikatsmanagementsystem bereitgestellt.
Für weitere Informationen kontaktieren Sie uns oder besuchen Sie die sslTrus CLM Produktseite, um eine Systemdemonstration anzufordern.