
なぜソフトウェアにデジタル署名が必要なのか?ソフトウェアへのデジタル署名の重要性
デジタル署名は、信頼できる身元、情報の完全性、真正性の検証を実現し、ネットワーク情報セキュリティを確保する重要な手段です。ソフトウェアアプリケーションのセキュリティ、メール通信のセキュリティ、Officeドキュメントのセキュリティに広く応用されています。
デジタル時代において、技術の絶え間ない発展に伴い、ネットワーク脅威は日々増大しており、悪意のあるソフトウェア、フィッシングといったネットワークセキュリティインシデントが相次いで発生しています。デジタル署名は、信頼できる身元、情報の完全性、真正性の検証を実現でき、ネットワーク情報セキュリティを保障する重要な手段の一つとして、ソフトウェアアプリケーションの安全性確保、メール通信の安全性、Office文書の安全性に広く応用されています。今日は、デジタル署名とは何かについて詳しく紹介します。なぜソフトウェアにデジタル署名が必要なのでしょうか?
デジタル署名とは何か?
デジタル署名は、デジタル文書、情報、ソフトウェアの真正性と完全性を検証するための技術です。これは公開鍵基盤(PKI)の公開鍵暗号技術に基づき、秘密鍵で署名し、公開鍵で復号することで、アプリケーションファイルが正当な企業組織から発行されたものであり、悪意のある行為者による偽装ではないことを保証し、情報ファイルの完全性を確保し、悪意のある第三者による改ざんを防ぎます。
デジタル署名は一般的に、認証局(CA)が発行するデジタル証明書(例えばコード署名証明書、メールセキュリティ証明書、文書署名証明書など)を用いて実現されます。
デジタル署名には通常、以下の内容が含まれます:
- アプリケーションファイル所有者の電子署名;
- ファイルの一意性を表し、ファイルの真正性を検証するために使用される暗号化ハッシュ値;
- CAが発行する署名証明書。公開鍵とCAがそのプロセスを承認した書面による証明が含まれます;
- 秘密鍵。アプリケーションファイル所有者が機密を保持しなければならず、ファイルの暗号化に使用されます。
なぜソフトウェアにデジタル署名が必要なのか?
デジタル署名はソフトウェアにとって非常に重要です。認証局(CA)が発行するコード署名証明書を用いてソフトウェアにデジタル署名を行うことで、以下を実現できます:
-
コードの完全性を確保 — コード署名証明書を使用してソフトウェアにデジタル署名を行うことで、ソフトウェアコードの完全性を確保し、そのライフサイクル全体を通じて元の状態と一致し続けることを保証し、ソフトウェアが標準に準拠し、信頼性の高いユーザー体験を提供することを確保します。
-
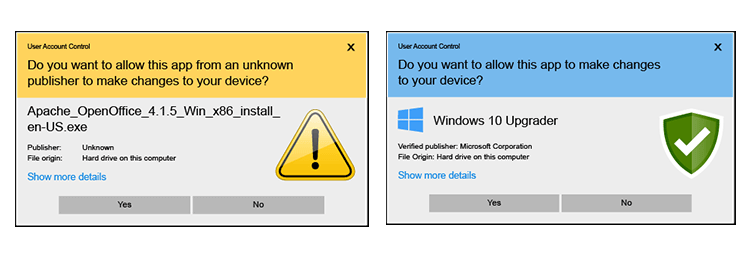
コードの改ざん防止 — コード署名証明書は、デジタル署名と公開鍵・秘密鍵技術を利用して、ソフトウェアコードが悪意を持って改ざんされることを防ぎます。署名済みのソフトウェアが変更された場合、安全でない警告が表示され、ユーザーが安全でないソフトウェアをダウンロードすることを回避できます。
-
開発者の身元を特定する — CAはソフトウェア開発者の実際の身元を検証し、デジタル署名されたソフトウェアはソフトウェアの実際の出所を表示し、ユーザーがソフトウェアが本物の合法的な開発者からのものかどうかを識別するのに役立ちます。これはユーザーをマルウェアやウイルスから保護するために非常に重要です。
-
安全でない警告を排除する — デジタル署名されたソフトウェアは、「不明な発行元」の安全でない警告を排除し、ソフトウェアのユーザーが未承認のソフトウェアパッケージをダウンロードおよびインストールするのを防ぎます。
-
SmartScreenの信頼性を獲得する — コード署名証明書は、通常のコード署名証明書とEVコード署名証明書に分類できます。通常のコード署名証明書を使用するとSmartScreenの信頼性を累積的に獲得でき、EVコード署名証明書を使用してソフトウェアにデジタル署名すると、即座にSmartScreenの信頼性を獲得でき、SmartScreenの警告を直ちに排除し、ユーザーが安心してダウンロードおよび使用できるようにします。
-
ソフトウェア配布に有利 — Windows、iOS、Androidなどのオペレーティングシステムはすべてソフトウェアのデジタル署名をサポートしており、署名されていない場合、ユーザーがソフトウェアをダウンロードおよびインストールするのを妨げる警告がいくつか表示されます。Apple App Store、Google Playなどの主要なアプリストアでアプリソフトウェアを公開するには、ソフトウェアへのデジタル署名が要求されます。
-
ソフトウェアのブランドイメージを向上させる — 身元確認済みの発行元がデジタル署名付きのソフトウェアを公開する際に企業情報が表示され、ユーザーの信頼を得て、良好なブランドの信頼性を確立するのに役立ちます。
コード署名証明書によるソフトウェアのデジタル署名実現
コード署名証明書は、ソフトウェアのデジタル署名を実現するための重要なツールであり、ほぼすべての想像できるファイル形式の署名に使用できます。.exe、.cat、.ocx、.xpi、.msi、.dll、.cabなどの形式のソフトウェアへのデジタル署名をサポートしており、実装手順は次のとおりです:
- コード署名証明書を選択します。 锐成信息は、Sectigo、Digicert、GlobalSignなど、世界的に有名なCAのコード署名証明書を提供しています。発行期間や価格はそれぞれ異なるため、企業はニーズと予算に応じて選択できます。
- 企業情報を提出します。 証明書を購入した後、要件に従って申請企業の情報資料を記入して提出する必要があります。
- 企業情報を検証します。 CA機関は提出された情報を検証し、電話などの方法で検証を行います。
- Ukeyを受け取ります。 CA機関の検証が承認された後、コード署名証明書はUkeyの形式で海外から宅配便で送付されます。
- ソフトウェアにデジタル署名を行います。 Ukeyを受け取ったら、署名ガイドに従ってソフトウェアにデジタル署名を実行できます。
ソフトウェアのデジタル署名を確認する方法は?
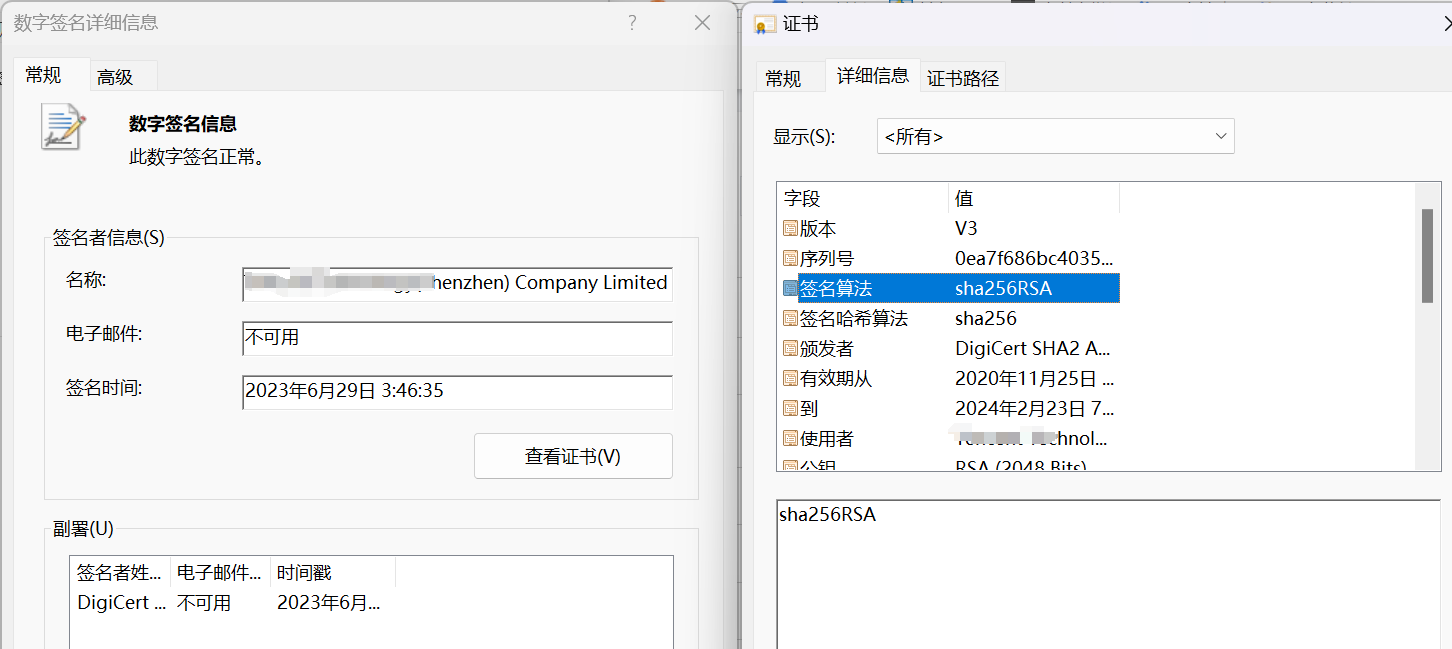
ソフトウェアが保存されているフォルダを開き、そのソフトウェアアプリケーションを右クリックして、「プロパティ」→「デジタル署名」の順にクリックし、署名リストで「sha256」ダイジェストアルゴリズムの署名を選択して、「詳細」をクリックすると、デジタル署名の詳細情報を確認できます。
総じて、デジタルトランスフォーメーションの深化と新興技術の継続的な発展に伴い、ネットワークの脅威がますます深刻化する中で、デジタル署名がソフトウェアにとって重要であることが一層顕著になっています。これは開発者身份の信頼できる検証を実現し、ソフトウェアコードの真正性と完全性を確保し、コードの改ざんを防ぎ、企業がソフトウェアを安全に配布するための鍵であり、将来のソフトウェアセキュリティエコシステムを構築するための重要な基盤でもあります。
国内のデジタル証明書自動化運用の革新者として、锐成信息はSectigo、Digicert、GlobalSignなど複数ブランドのコード署名証明書、およびコード署名証明書を使用したソフトウェアへのデジタル署名の詳細な手順を提供できます。ご不明な点やご要望がございましたら、いつでもお問い合わせくださいまでご連絡ください。