
Warum benötigt Software eine digitale Signatur? Die Bedeutung der digitalen Signatur für Software
Die digitale Signatur ermöglicht die Überprüfung vertrauenswürdiger Identitäten, der Integrität von Informationen sowie der Authentizität und ist ein wichtiges Mittel zur Gewährleistung der Netzwerk- und Informationssicherheit. Sie wird umfassend in der Sicherheit von Softwareanwendungen, der Sicherheit der E-Mail-Kommunikation sowie der Sicherheit von Office-Dokumenten eingesetzt.
Im digitalen Zeitalter nehmen mit der ständigen Weiterentwicklung der Technologie die Netzbedrohungen täglich zu. Sicherheitsvorfälle wie Schadsoftware und Phishing treten in endloser Folge auf. Die digitale Signatur ermöglicht die Überprüfung vertrauenswürdiger Identitäten, der Informationsintegrität und Authentizität und ist eines der wichtigsten Mittel zur Gewährleistung der Netz- und Informationssicherheit. Sie wird breit eingesetzt, um die Sicherheit von Softwareanwendungen, die Sicherheit der E-Mail-Kommunikation sowie die Sicherheit von Office-Dokumenten zu gewährleisten. Heute gehen wir ausführlich darauf ein: Was ist eine digitale Signatur? Warum benötigt Software eine digitale Signatur?
Was ist eine digitale Signatur?
Eine digitale Signatur ist eine Technologie zur Überprüfung der Authentizität und Integrität digitaler Dokumente, Informationen oder Software. Sie basiert auf der Public-Key-Verschlüsselungstechnik der Public-Key-Infrastruktur (PKI). Durch Signieren mit dem privaten Schlüssel und Entschlüsseln mit dem öffentlichen Schlüssel wird sichergestellt, dass die Anwendungsdatei von einer legitimen Unternehmensorganisation stammt und nicht von einem böswilligen Akteur gefälscht wurde; die Integrität der Informationsdatei wird gewährleistet und nicht von böswilligen Dritten manipuliert.
Digitale Signaturen werden in der Regel mithilfe digitaler Zertifikate umgesetzt, die von einer Zertifizierungsstelle (CA) ausgestellt werden (z. B. Code-Signing-Zertifikate, E-Mail-Sicherheitszertifikate, Dokumentensignaturzertifikate usw.).
Eine digitale Signatur umfasst in der Regel Folgendes:
- Die elektronische Signatur des Eigentümers der Anwendungsdatei;
- Einen verschlüsselten Hashwert, der die Einzigartigkeit der Datei darstellt und zur Überprüfung der Authentizität der Datei dient;
- Ein von der CA ausgestelltes Signaturzertifikat, das den öffentlichen Schlüssel und den schriftlichen Nachweis enthält, dass die CA den Prozess genehmigt hat;
- Den privaten Schlüssel, den der Eigentümer der Anwendungsdatei geheim halten muss und der zum Verschlüsseln der Datei verwendet wird.
Warum benötigt Software eine digitale Signatur?
Digitale Signaturen sind für Software sehr wichtig. Durch die digitale Signierung von Software mit einem von einer Zertifizierungsstelle (CA) ausgestellten Code-Signing-Zertifikat kann Folgendes erreicht werden:
-
Gewährleistung der Code-Integrität — Durch die digitale Signierung der Software mit einem Code-Signing-Zertifikat wird die Integrität des Softwarecodes sichergestellt und gewährleistet, dass er während seines gesamten Lebenszyklus mit seinem ursprünglichen Zustand übereinstimmt. Dadurch erfüllt die Software Standards und bietet ein zuverlässiges Benutzererlebnis.
-
Schutz vor Manipulation des Codes — Code-Signing-Zertifikate nutzen digitale Signaturen und die Public-Private-Key-Technologie, um zu verhindern, dass der Softwarecode böswillig manipuliert wird. Wenn signierte Software verändert wird, wird eine Warnung vor Unsicherheit angezeigt, sodass Benutzer vermeiden, unsichere Software herunterzuladen.
-
Identität des Entwicklers ausweisen — Die CA verifiziert die wahre Identität des Softwareentwicklers. Digital signierte Software kennzeichnet die wahre Herkunft der Software und hilft Nutzern zu erkennen, ob die Software von einem echten und legitimen Entwickler stammt. Dies ist entscheidend, um Nutzer vor Schadsoftware und Viren zu schützen.
-
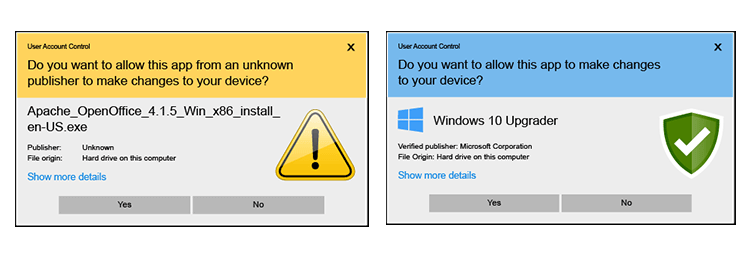
Unsichere Warnungen beseitigen — Digital signierte Software beseitigt die unsichere Warnung „Unbekannter Herausgeber“ und verhindert, dass Nutzer der Software nicht autorisierte Softwarepakete herunterladen und installieren.
-
Smartscreen-Reputation erhalten — Code-Signing-Zertifikate lassen sich in normale Code-Signing-Zertifikate und EV-Code-Signing-Zertifikate unterteilen. Mit einem normalen Code-Signing-Zertifikat kann Smartscreen-Reputation schrittweise aufgebaut werden. Wird die Software dagegen mit einem EV-Code-Signing-Zertifikat digital signiert, erhält man sofort Smartscreen-Reputation, wodurch SmartScreen-Warnungen unmittelbar beseitigt werden und Nutzer die Software bedenkenlos herunterladen und verwenden können.
-
Softwareverteilung erleichtern — Betriebssysteme wie Windows, iOS und Android unterstützen digitale Softwaresignaturen. Ohne Signatur erscheinen Warnungen, die Nutzer am Herunterladen und Installieren hindern. App-Stores wie der Apple App Store und Google Play verlangen für die Veröffentlichung von Apps ebenfalls eine digitale Signatur der Software.
-
Markenimage der Software stärken — Wenn ein verifizierter Herausgeber digital signierte Software veröffentlicht, werden Unternehmensinformationen angezeigt. Das fördert das Vertrauen der Nutzer und baut eine gute Markenreputation auf.
Code-Signing-Zertifikat zur digitalen Signatur von Software
Code-Signing-Zertifikate sind ein wichtiges Werkzeug für die digitale Signatur von Software. Sie können zum Signieren fast aller denkbaren Dateiformate verwendet werden und unterstützen die digitale Signatur von Software in Formaten wie .exe, .cat, .ocx, .xpi, .msi, .dll, .cab. Die Umsetzung erfolgt in folgenden Schritten:
- Code-Signing-Zertifikat auswählen. Ruicheng Information bietet Code-Signing-Zertifikate weltweit bekannter CAs an, darunter Sectigo, Digicert, GlobalSign und andere. Ausstellungsdauer und Preise unterscheiden sich; Unternehmen können je nach Bedarf und Budget wählen.
- Unternehmensinformationen einreichen. Nach dem Kauf des Zertifikats müssen die Informationen des antragstellenden Unternehmens wie gefordert ausgefüllt und eingereicht werden.
- Unternehmensinformationen verifizieren. Die CA-Stelle überprüft die eingereichten Informationen, unter anderem telefonisch.
- Ukey erhalten. Nach erfolgreicher Verifizierung durch die CA-Stelle wird das Code-Signing-Zertifikat in Form eines Ukeys per Express aus dem Ausland zugesandt.
- Software digital signieren. Nach Erhalt des Ukeys kann die Software anhand der Signaturanleitung digital signiert werden.
Wie kann man die digitale Signatur einer Software anzeigen?
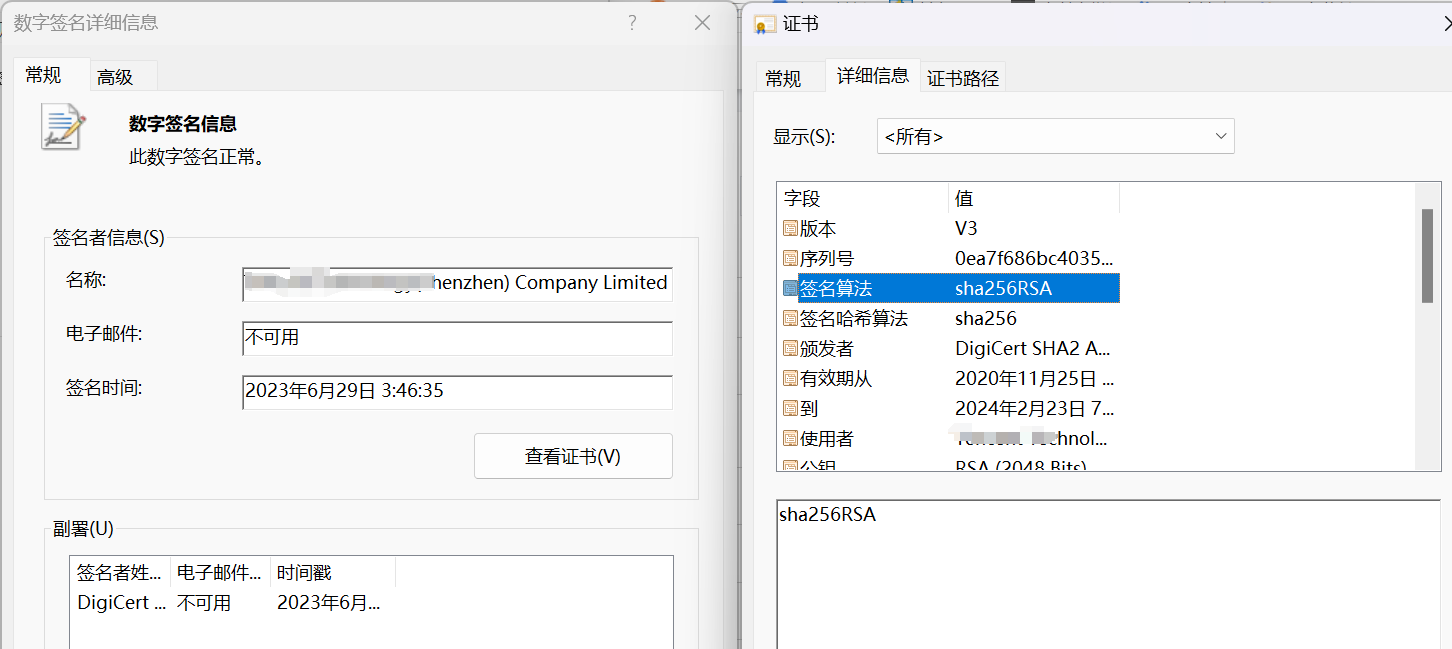
Öffnen Sie den Ordner, in dem sich die Software befindet, klicken Sie mit der rechten Maustaste auf die Anwendung und wählen Sie nacheinander "Eigenschaften" – "Digitale Signaturen". Wählen Sie dann in der Signaturliste die Signatur mit dem "sha256"-Hashalgorithmus und klicken Sie auf "Details", um die detaillierten Informationen zur digitalen Signatur anzuzeigen.
Zusammenfassend lässt sich sagen: Mit der fortschreitenden digitalen Transformation, der kontinuierlichen Entwicklung neuer Technologien und der zunehmend ernsten Bedrohungslage im Netz wird die Bedeutung digitaler Signaturen für Software immer deutlicher. Sie ermöglichen eine vertrauenswürdige Verifizierung der Entwickleridentität, stellen die Authentizität und Integrität des Softwarecodes sicher und verhindern Manipulationen. Sie sind ein Schlüssel zur sicheren Softwareverteilung in Unternehmen und eine wichtige Grundlage für den Aufbau eines künftigen Ökosystems für Softwaresicherheit.
Als Innovator für die automatisierte Verwaltung digitaler Zertifikate in China bietet Ruicheng Information Code-Signing-Zertifikate mehrerer Marken wie Sectigo, Digicert und GlobalSign sowie detaillierte Schritte zur digitalen Signatur von Software mit Code-Signing-Zertifikaten an. Wenn Sie weitere Fragen oder Anforderungen haben, können Sie sich jederzeit an uns wenden, um Unterstützung zu erhalten.