
CLM – La conférence de lancement de la solution d'exploitation et de maintenance automatisée des certificats SSL s'est achevée avec succès, aidant les entreprises à relever facilement le défi de la gestion des certificats SSL de 47 jours
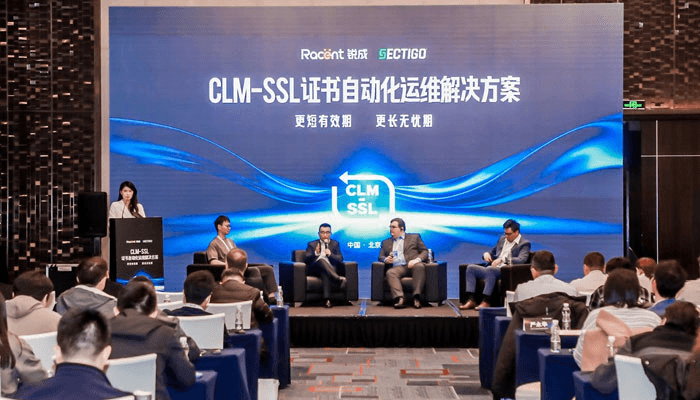
Le 28 octobre 2025, la « Conférence de lancement CLM – Solution d'exploitation et de maintenance automatisée des certificats SSL », organisée conjointement par Ruicheng Information et Sectigo, s'est achevée avec succès à Pékin, réunissant plus d'une centaine d'experts du secteur pour assister au lancement de la solution d'exploitation et de maintenance automatisée.
Le 28 octobre 2025 dans l'après-midi, la « Conférence de lancement de la solution d'opérations automatisées CLM – Certificat SSL », co-organisée par Ruicheng Information et Sectigo, l'autorité de certification leader mondiale, s'est conclue avec succès à Pékin. Plus d'une centaine de responsables informatiques d'entreprise, experts en opérations de sécurité et décideurs techniques issus des secteurs de la finance, de l'Internet, de la technologie et de la fabrication ont assisté ensemble à la publication de la solution d'opérations automatisées relevant le défi de la gestion des certificats SSL de 47 jours, et le contenu pragmatique et prospectif a été largement reconnu par les invités présents.
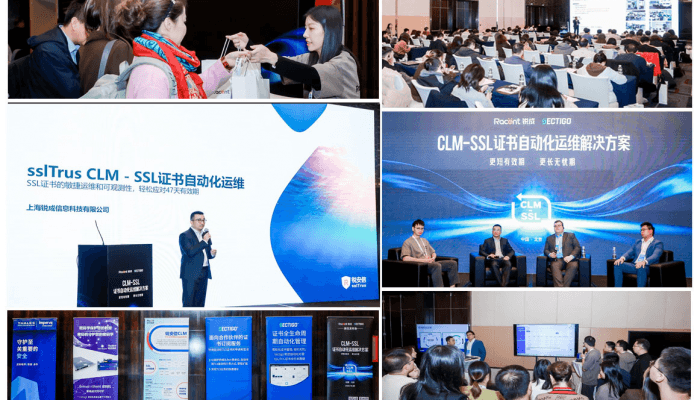
Le 28 octobre 2025 dans l'après-midi, la « Conférence de lancement de la solution d'opérations automatisées CLM – Certificat SSL », co-organisée par Ruicheng Information et Sectigo, l'autorité de certification leader mondiale, s'est conclue avec succès à Pékin. Cette conférence de lancement, ayant pour thème « Validité plus courte, tranquillité plus longue », a réuni plus d'une centaine de responsables informatiques d'entreprise, experts en opérations de sécurité et décideurs techniques issus des secteurs de la finance, de l'Internet, de la technologie et de la fabrication, qui ont assisté ensemble à la publication de la solution d'opérations automatisées relevant le défi de la gestion des certificats SSL de 47 jours. L'ambiance sur place était chaleureuse, les applaudissements continus, et le contenu pragmatique et prospectif a été largement reconnu par les invités présents.
Focus sur l’évolution du secteur : la conférence révèle un nouveau paradigme pour la gestion des certificats
Avec l’entrée en vigueur de la proposition « SC-081v3 » du forum CA/B, la durée de validité des certificats SSL sera progressivement réduite à 47 jours à partir de 2026. Ce changement signifie que la fréquence de renouvellement des certificats en entreprise augmentera de manière exponentielle. Les modèles traditionnels de gestion manuelle peinent désormais à faire face aux défis qui en découlent : explosion des coûts d’exploitation, multiplication des erreurs de configuration et risque accru d’interruption de service.
Placée sous le thème « Validité plus courte, tranquillité plus longue », cette conférence a proposé aux participants un partage approfondi de solutions d’automatisation de la gestion des certificats SSL à travers trois grands axes : tendances du secteur, lancement de produit et démonstration pratique, afin d’aider les entreprises à surmonter leurs difficultés de gestion et à bâtir un nouveau paradigme d’exploitation.
Réunion d’experts pour explorer la mutation, avec une vision mondiale tournée vers l’avenir
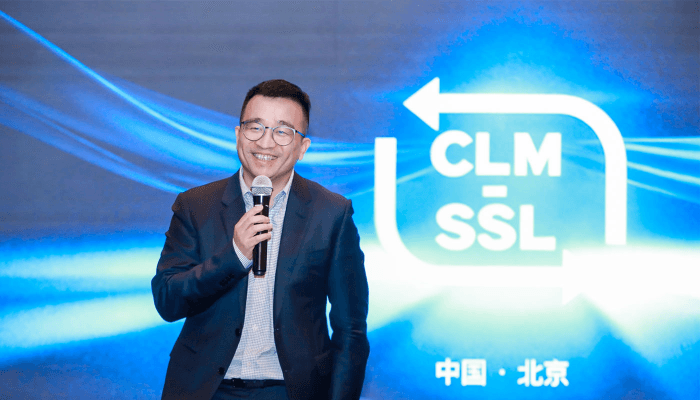
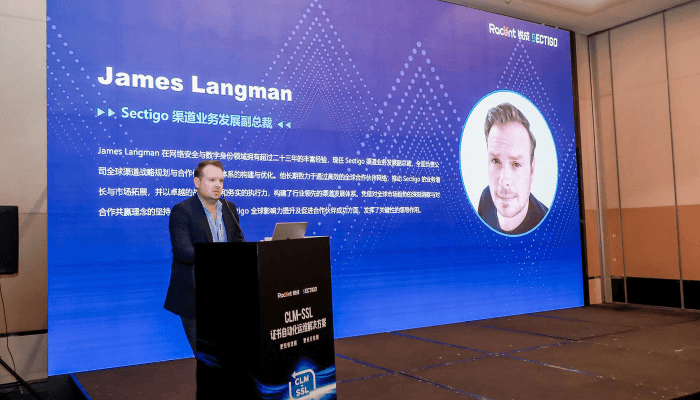
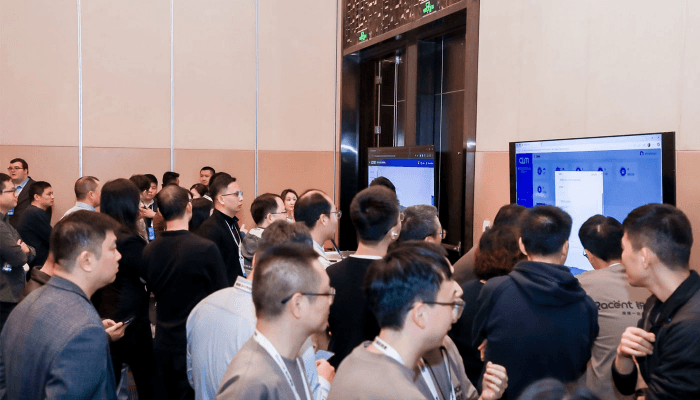
Cette conférence a réuni des décideurs techniques clés de nombreux secteurs. La salle était comble, et les échanges préliminaires ont porté sur les difficultés d’exploitation liées à la nouvelle règle des 47 jours. Plusieurs invités sont d’ailleurs venus avec des problématiques concrètes de gestion rencontrées dans leur entreprise, illustrant la demande pressante du marché pour des solutions d’exploitation plus efficaces. En ouverture de la conférence, James Langman, vice-président du développement commercial des canaux chez Sectigo, a analysé l’évolution du secteur dans une perspective mondiale. Il a souligné que « l’automatisation est devenue un passage obligé pour garantir la continuité d’activité et la sécurité », préparant ainsi le terrain pour la présentation des solutions clés.
2 grandes solutions dévoilées pour résoudre avec précision les défis de gestion
Dans l'attente des participants, Ruicheng Information et Sectigo ont successivement lancé en grande pompe Ruianxin CLM et Sectigo SCM, en proposant une interprétation approfondie des deux solutions clés, suscitant une vive attention de la part des invités sur place. Parallèlement, la solution d'abonnement légère destinée aux PME Ruianxin CaaS - Certificat en tant que service a également été présentée, offrant une complémentarité en double voie avec CLM.
1. Ruianxin CLM
En tant que système d'automatisation des opérations de certificats SSL spécialement conçu pour les moyennes et grandes entreprises et les environnements réseau complexes, Ruianxin CLM repose sur une émission et un déploiement centralisés des certificats, prend en charge plusieurs autorités de certification, s'adapte à l'écosystème informatique national et permet de gérer de manière automatisée l'ensemble du cycle de vie des certificats SSL, avec renouvellement, envoi, déploiement, découverte, surveillance et alertes automatiques. Il aide les entreprises à se libérer des opérations manuelles fastidieuses et sujettes aux erreurs, à réduire considérablement les coûts de gestion et à établir un nouveau paradigme de gestion des certificats à la fois sécurisé et efficace.
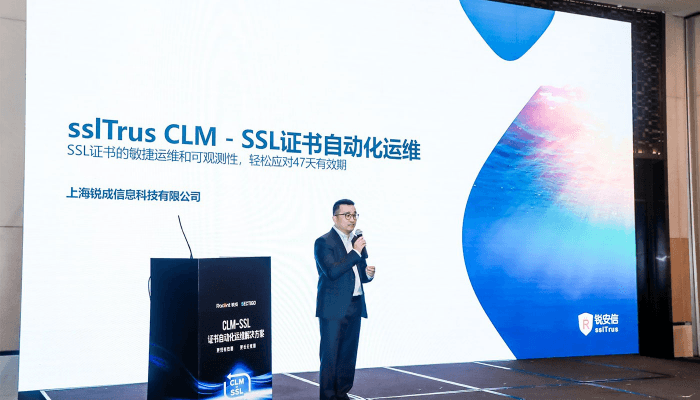
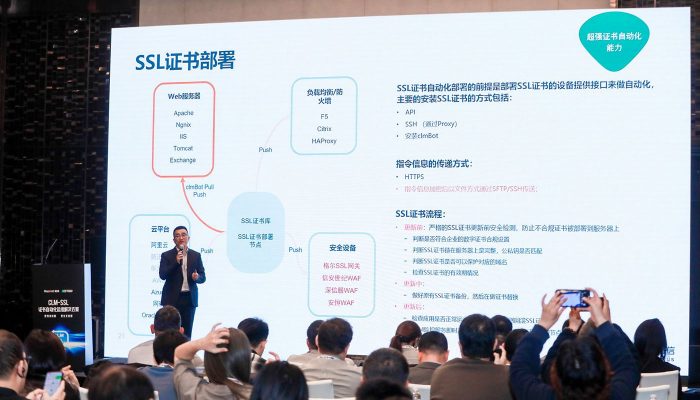
Les trois capacités clés de CLM de 锐安信 :
Gestion des certificats SSL :
- Prise en charge de plusieurs autorités de certification publiques et privées : CFCA, 锐安信, Sectigo, Digicert, Globalsign, sheca, vTrus, Microsoft Ca
- Diverses opérations de certificats : demande de certificat, délivrance automatique, remplacement de marque/type de certificat, réémission automatique, renouvellement automatique, prévalidation des informations d'organisation, validation automatique de la propriété du domaine
Prise en charge du déploiement automatique de certificats SSL dans des environnements hétérogènes :
- Prise en charge de la mise à jour automatique des certificats SSL sur les principales passerelles de sécurité et matériels
- Prise en charge de la mise à jour des certificats SSL sur divers serveurs Web
- Prise en charge de la mise à jour des certificats SSL sur les principales plateformes cloud
- Prise en charge de la mise à jour des certificats Kubernetes (K8S)
- Plan de mise à jour des certificats personnalisé
- Basé sur le type de ressource, prise en charge de SSH (avec SSH Proxy), API, CLMBot trois méthodes de mise à jour des certificats SSL
Observabilité de l'exploitation automatisée :
- Découverte et surveillance automatiques des certificats SSL
- Configuration de conformité des certificats SSL
- Abonnement aux alertes et notifications
- Gestion et intégration des journaux
- Surveillance des journaux de transparence des certificats SSL
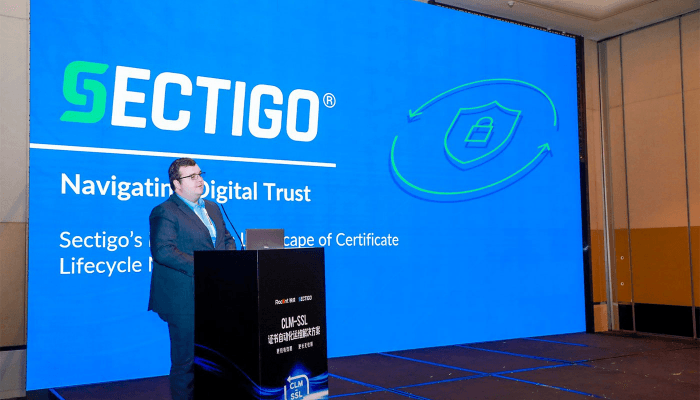
2、 Sectigo SCM
Basé sur le protocole ACME de gestion automatisée des certificats, Sectigo SCM permet la demande et la gestion du déploiement automatisés des certificats numériques Sectigo. SCM dispose de fonctions de découverte, de délivrance, d'installation, de renouvellement, de révocation automatiques, de vérification de conformité et de rapports, offrant un canal de gestion automatisée des certificats aligné sur les normes internationales, garantissant la conformité des certificats et l'efficacité opérationnelle dans les scénarios commerciaux mondiaux.
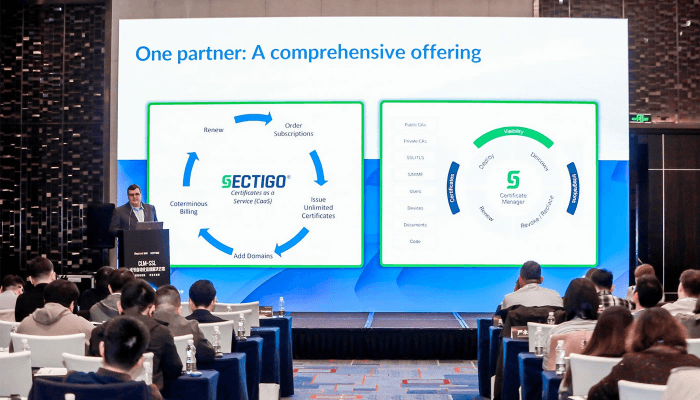
Démo pratique qui impressionne toute la salle : une perception directe de la force du produit
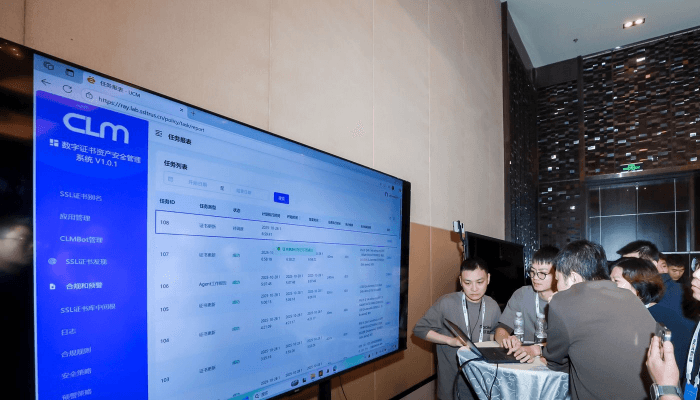
« Les paroles s'envolent, les écrits restent », dit-on. Après la présentation du produit et une analyse approfondie, les ingénieurs techniques de Racheng Information et de Sectigo ont réalisé une démonstration en direct des deux solutions, permettant aux invités de constater par eux-mêmes l'efficacité et la simplicité de l'exploitation automatisée. La démonstration a principalement mis en avant :
- Gestion unifiée et surveillance avec alertes des certificats multi-CA
- Déploiement automatique des certificats SSL dans des environnements hétérogènes
- Vérification de la conformité des certificats SSL et gestion des journaux
La fluidité des opérations et la solide capacité à concrétiser les fonctionnalités ont suscité un vif intérêt parmi les participants, qui ont été nombreux à sortir leur téléphone pour immortaliser les moments clés. Une fois la démonstration terminée, les invités se sont immédiatement rassemblés autour de l'équipe technique pour échanger en profondeur, s'informer sur les détails précis du produit et les solutions adaptées à différents scénarios d'application.
Retours des participants : l'automatisation fait consensus, attente d'une coopération approfondie pour surmonter les difficultés
La session de questions-réponses de la conférence de lancement a été animée ; les invités présents ont échangé en profondeur avec l'équipe de Racent Information sur les difficultés de gestion des certificats rencontrées dans leurs entreprises, et les interactions sur place ont été fréquentes.
De nombreux invités ont indiqué qu'à travers cette conférence, ils ont non seulement clarifié les orientations face à la nouvelle réglementation des certificats SSL de 47 jours, mais aussi trouvé des solutions d'automatisation concrètes et réalisables. Ils espèrent pouvoir engager par la suite une coopération approfondie avec Racent Information, afin d'améliorer l'efficacité de gestion, de réduire les coûts d'exploitation et d'éviter les risques de sécurité grâce au système d'automatisation de l'exploitation.
Fin de l'événement, mais pas de la mission : renforcer la cybersécurité des entreprises par la technologie
La clôture réussie de cette « Conférence de lancement de la solution CLM d'automatisation de l'exploitation des certificats SSL » n'est pas seulement une présentation importante de Racent Information dans le domaine de l'automatisation de l'exploitation des certificats, mais elle offre également à l'industrie un nouveau modèle d'exploitation des certificats pour faire face à la réforme de la durée de validité de 47 jours.
À l'avenir, Racent Information continuera d'approfondir son engagement dans le domaine de la cybersécurité. Sur la base de l'optimisation des fonctions existantes du CLM de Racent, elle poursuivra la recherche technologique et l'innovation produit : il est prévu de lancer des solutions complémentaires telles que la signature de code à distance, le CLM pour clés SSH et le CLM pour certificats clients, afin de construire un système de sécurité des certificats numériques plus complet pour les entreprises et de les accompagner dans leur transformation numérique.
La conférence de lancement est terminée, mais le nouveau parcours de l'automatisation de l'exploitation ne fait que commencer. Racent Information attend de collaborer avec davantage d'entreprises pour construire ensemble un avenir numérique sûr et fiable, et protéger la cybersécurité des entreprises !
Pour en savoir plus, veuillez nous contacter, ou consulter la page produit du CLM Racent et CaaS – Certificat en tant que service pour obtenir les détails des solutions.