sslTrus CLM tritt auf der Hong Kong FinTech Week 2026 auf und konzentriert sich auf SSL-Zertifikatsverlängerung und automatische Bereitstellung
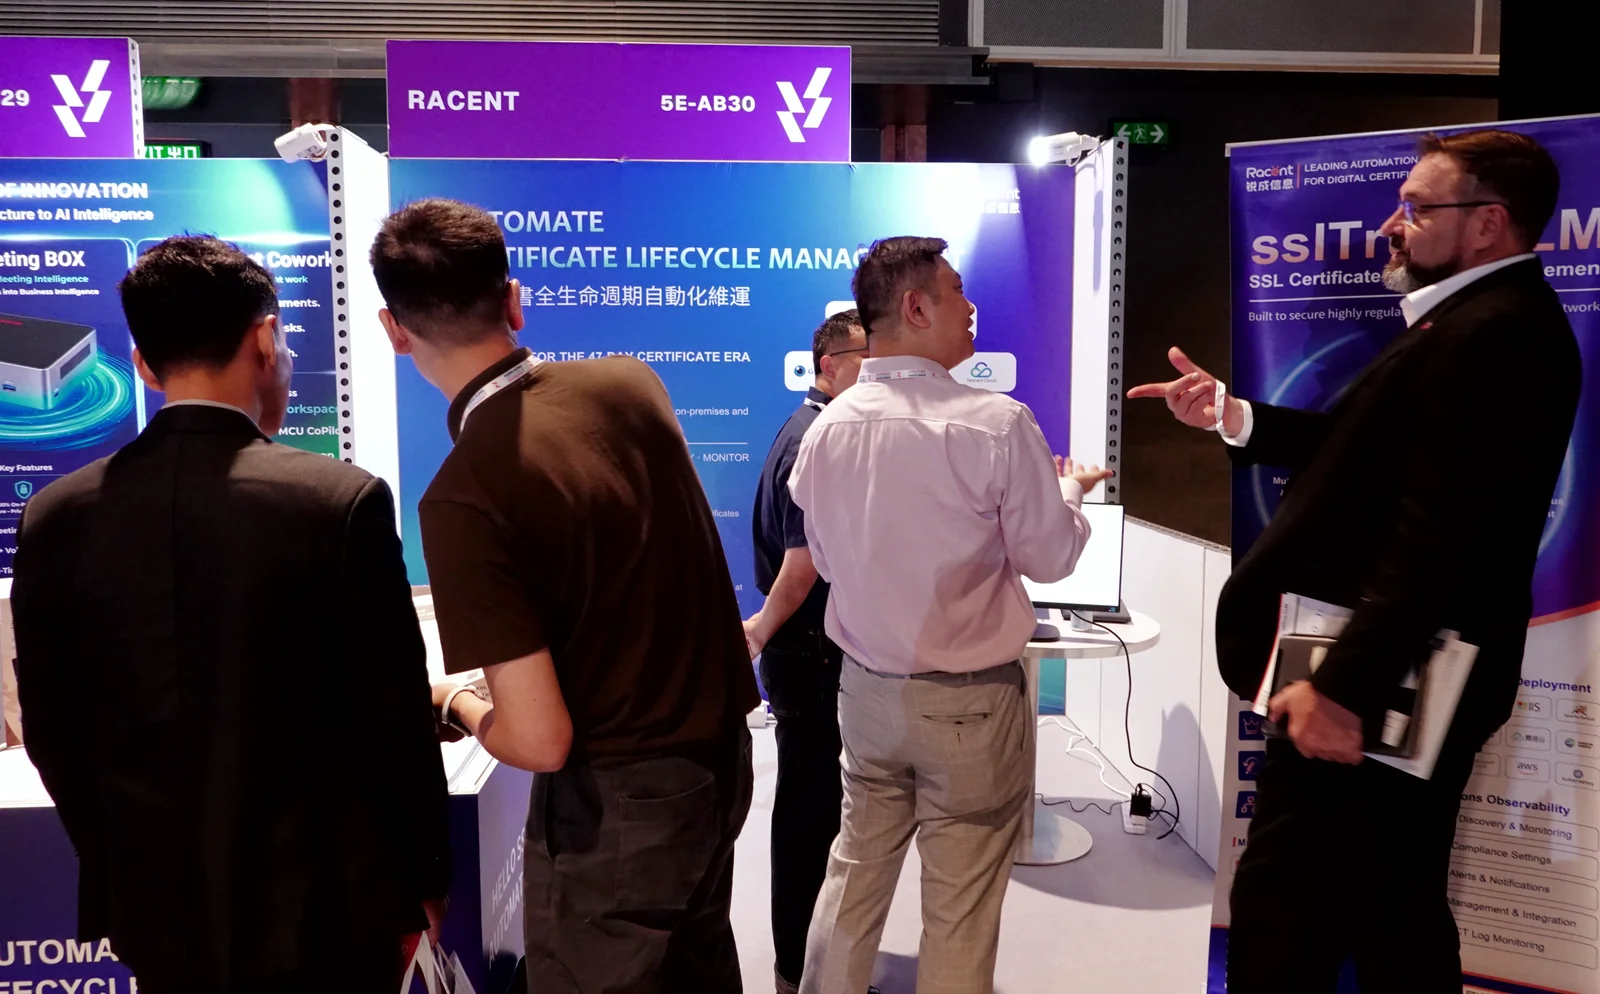
sslTrus CLM tritt auf der Hong Kong FinTech Week 2026 auf und konzentriert sich auf SSL-Zertifikatsverlängerung und automatische Bereitstellung. Es werden die Klärung der Bereitstellungsziele, die Verknüpfung von Verlängerungs- und Bereitstellungsaufgaben sowie die Überwachung des Zertifikatsstatus vorgestellt. Besuchen Sie uns am Stand 5E-AB30 im Hong Kong Convention and Exhibition Centre, um sich über Automatisierungsanschlusslösungen für bestehende Systeme auszutauschen.
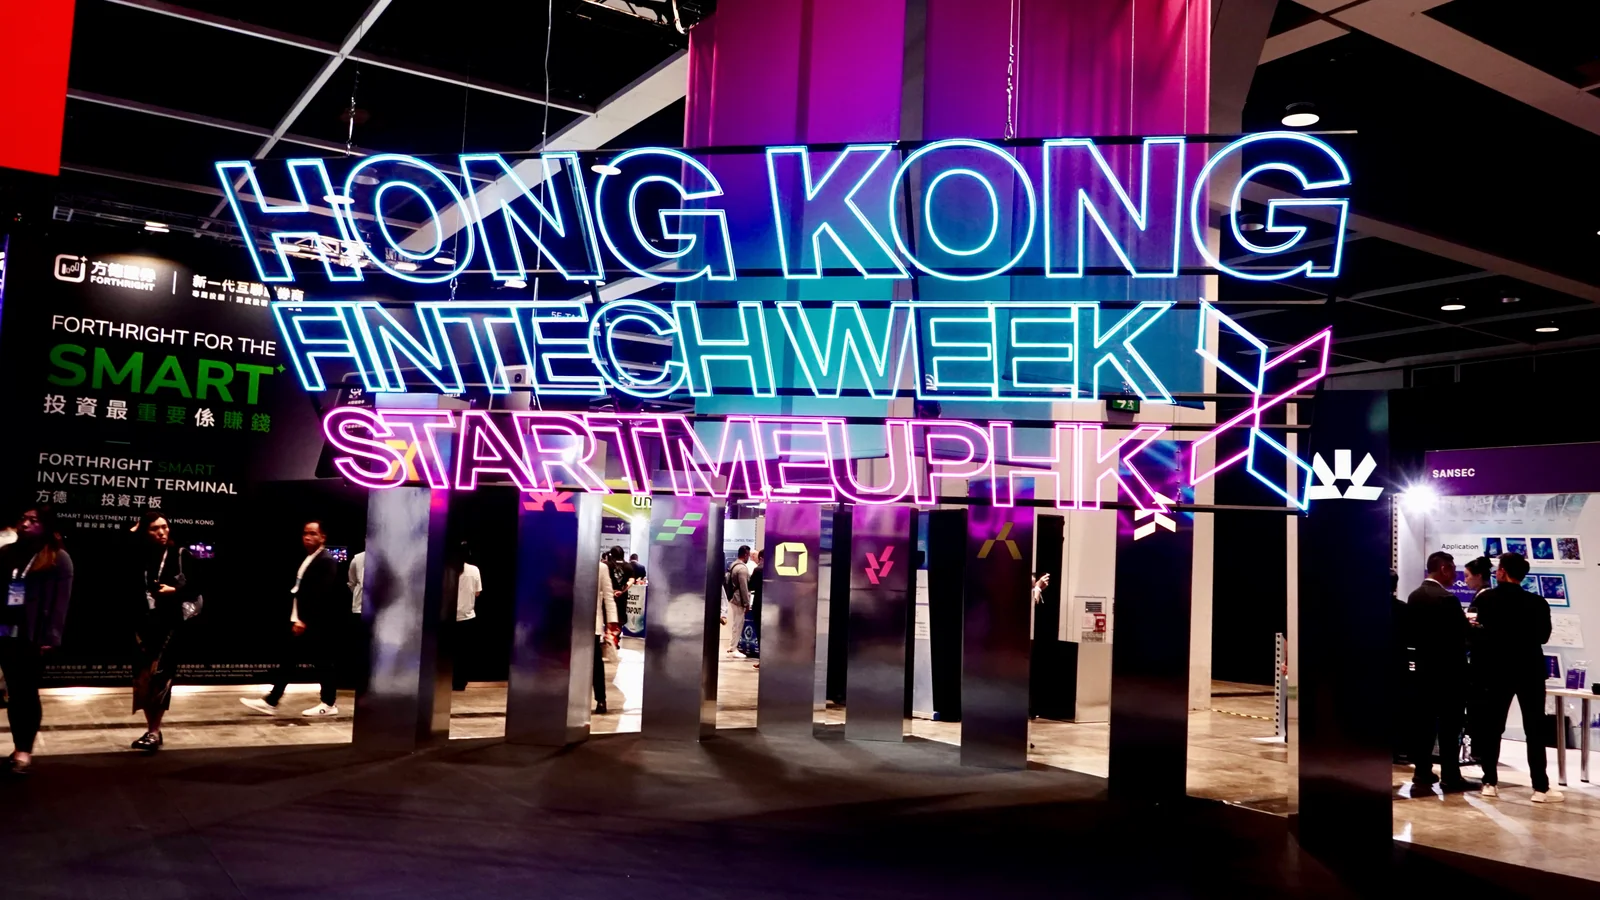
Am 3. November findet die 2026 Hong Kong Fintech Week × StartmeupHK im Hong Kong Convention and Exhibition Centre (HKCEC) statt. Das Team von Rui Cheng Information präsentiert sslTrus CLM am Stand 5E-AB30 und tauscht sich mit den Teilnehmern über die Erneuerung und Bereitstellung von SSL/TLS-Serverzertifikaten sowie über Möglichkeiten zur automatisierten Anbindung an die bestehende IT-Umgebung von Unternehmen aus.
Die erfolgreiche Ausstellung eines neuen SSL-Zertifikats bedeutet noch nicht, dass das Geschäftssystem bereits aktualisiert wurde. An welchen Stellen das Zertifikat ersetzt werden muss, welche Bereitstellungsaufgaben bereits ausgeführt wurden und ob der Geschäftszugang noch das alte Zertifikat verwendet, sind Fragen, die das Betriebsteam weiterhin verfolgen muss.
Im Hinblick auf die Schnittstelle zwischen Erneuerung und Bereitstellung führt sslTrus CLM die Erkennung von Zertifikatsbeständen, Erneuerungsanträge, Auslieferung und Bereitstellung sowie die Statusüberwachung in einem einheitlichen Verwaltungsprozess zusammen und hilft Unternehmen so, wiederholte Arbeitsschritte und manuelle Übergaben bei der Aktualisierung von SSL-Zertifikaten zu reduzieren.
Nach Abschluss der SSL-Zertifikatsverlängerung muss auch der Einsatzort geprüft werden
In Unternehmensumgebungen kann das SSL-Zertifikat desselben Dienstes an mehreren Stellen wie Webservern und Load-Balancern verwendet werden. Die Aktualisierung eines Knotens bedeutet nicht, dass die Ersetzung auch an anderen Einsatzorten abgeschlossen ist.
Mit zunehmender Häufigkeit der Zertifikatserneuerung reicht es kaum aus, nur das Ablaufdatum in Aufzeichnungen zu erfassen, um den tatsächlichen Fortschritt einer Aktualisierung vollständig abzubilden. Das Betriebsteam muss außerdem den Einsatzumfang der Zertifikate kennen und die Verlängerungsaufzeichnungen den zu aktualisierenden Bereitstellungszielen zuordnen.
sslTrus CLM unterstützt die Erkennung und zentrale Verwaltung von Zertifikatsressourcen. Durch die Kombination der Untersuchungsergebnisse mit den vorhandenen Unternehmenssystemen kann das Team feststellen, wo Zertifikate eingesetzt werden, den Aktualisierungsumfang klären und eine Grundlage für die spätere Automatisierungsanbindung schaffen.
Im Mittelpunkt dieser Arbeit steht, dass jede Verlängerung ein klares Bereitstellungsziel hat. Dadurch wird vermieden, dass nach der Ausstellung eines neuen Zertifikats erst noch Geräte gesucht, Verantwortliche bestimmt und Ersetzungen geplant werden müssen.
Verknüpfung von Verlängerungs- und Bereitstellungsaufgaben in bestehenden Systemen
Die Verlängerung von SSL-Zertifikaten und die Bereitstellung in Geschäftssystemen erfolgen in der Regel über unterschiedliche Plattformen und Arbeitsschritte. Neu ausgestellte Zertifikate müssen anschließend entsprechend den Anforderungen des Zielsystems verteilt und installiert werden.
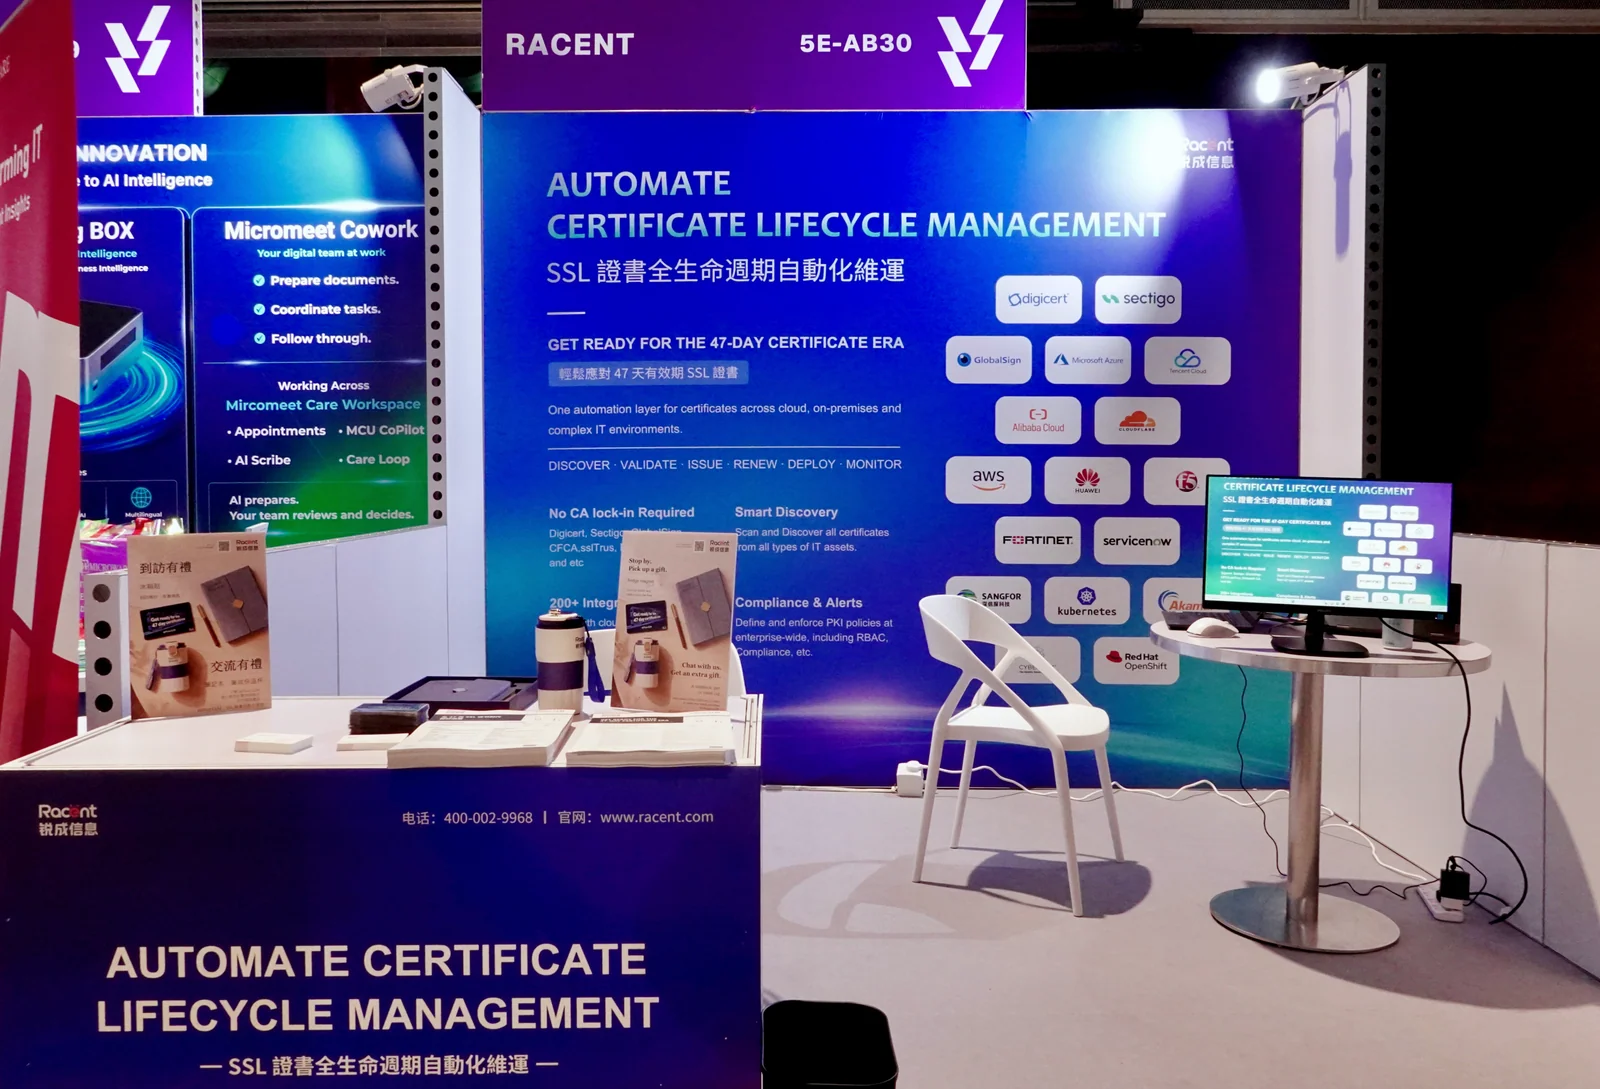
In bereits integrierten CAs und unterstützten Bereitstellungsumgebungen kann sslTrus CLM Verlängerungs-, Ausstellungs- und Bereitstellungsaufgaben verbinden und die aktualisierten Zertifikate über SSH, API, Agenten oder native Geräteschnittstellen an die entsprechenden Ziele ausliefern. Dadurch werden wiederholtes Herunterladen, Verteilen und Bearbeiten einzelner Geräte reduziert.
Die Zugangsvoraussetzungen unterscheiden sich je nach System. Schnittstellen, Autorisierungsmethoden und Netzwerkgrenzen, die von Cloud-Plattformen, Webservern und Netzwerkgeräten verwendet werden, müssen jeweils separat bestätigt werden. Für Geschäftsprozesse, die Änderungsgenehmigungen oder Wartungsfenster betreffen, sollten ebenfalls zuerst die Ausführungsbedingungen geklärt werden, bevor die automatisierte Anbindung geplant wird.
Im Austausch am Messestand erläutern wir die Anbindungsmethoden anhand der bestehenden IT-Umgebung und der Verwaltungsprozesse des Unternehmens. Unternehmen können mit bereits bestätigten unterstützten Systemen beginnen und den Umfang der automatisierten Verwaltung schrittweise erweitern. Konkrete Funktionen, Geräteversionen und der Umfang der Integrationsunterstützung richten sich nach der gewählten Produktversion und der Bewertung der tatsächlichen Umgebung.
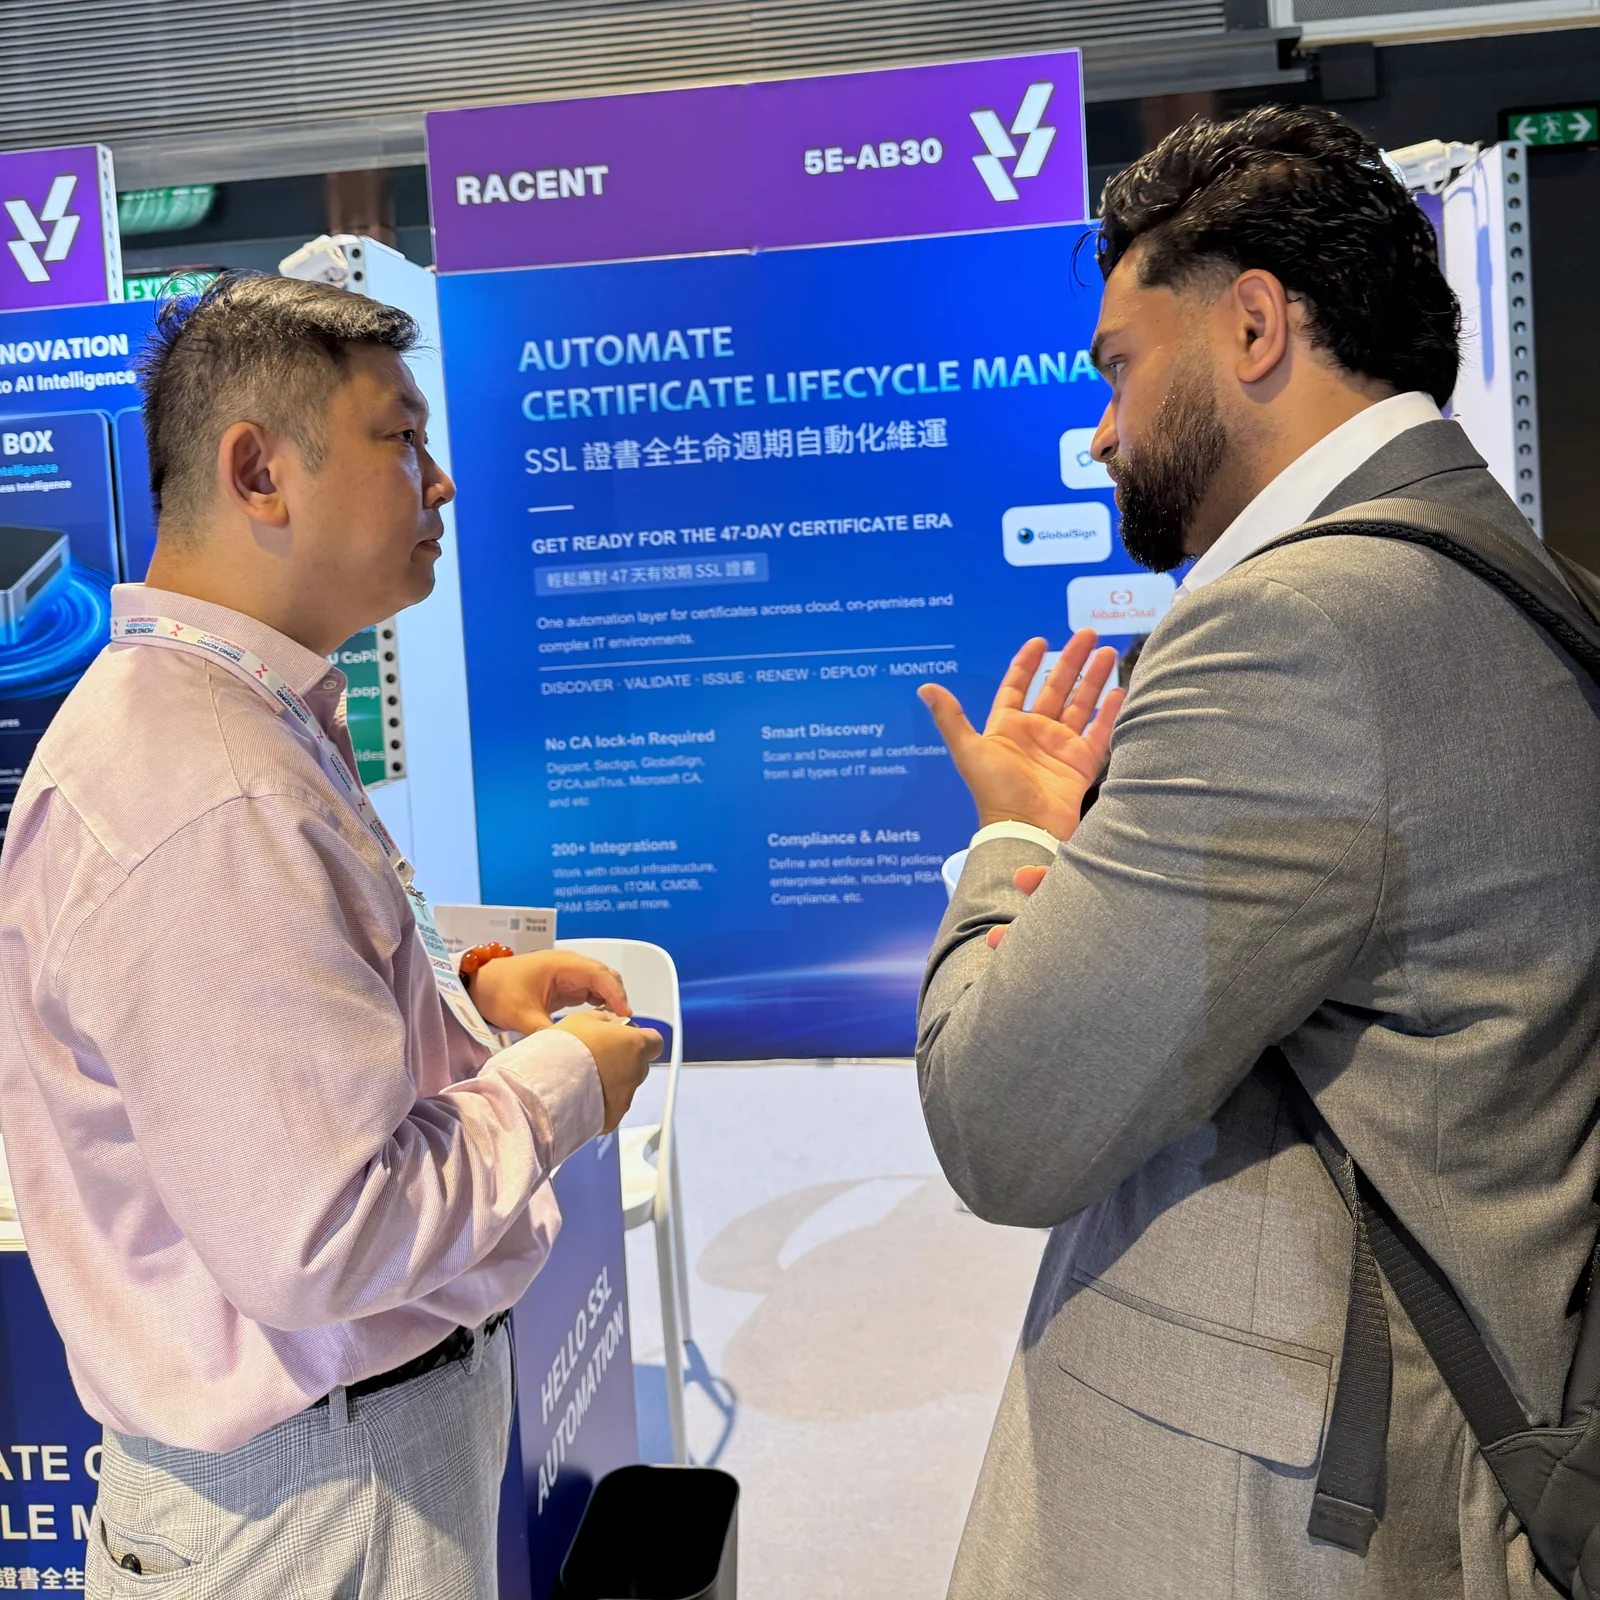
Verfolgen Sie den Bereitstellungsfortschritt und behalten Sie den Zertifikatsstatus im Blick
Die Verwaltungsaufzeichnungen zur SSL-Zertifikatserneuerung sollten nicht bei „Erneuerung erfolgreich“ enden.
Welche Ziele bereits bereitgestellt wurden, welche Aufgaben noch ausstehen und der anschließend überwachte Zertifikatsstatus müssen zusammen mit den Erneuerungsaufzeichnungen betrachtet werden. Das tatsächlich am Geschäftszugang bereitgestellte Zertifikat sollte ebenfalls Teil der Erneuerungsprüfung sein, um zu vermeiden, dass eine erfolgreiche Ausstellung unmittelbar als Abschluss der gesamten Arbeit angesehen wird.
sslTrus CLM unterstützt die Nachverfolgung des Bereitstellungsstatus und die Überwachung des Zertifikatsstatus und hilft dem Betriebsteam, den Fortschritt der Erneuerung zu erfassen. Bei noch zu bearbeitenden Aufgaben oder Auffälligkeiten kann das Team mithilfe von Warnmeldungen, Aufgabenaufzeichnungen und Protokollen weiter nachgehen.
Die Einbeziehung dieser Informationen in den täglichen Betrieb trägt dazu bei, den Aufwand für das wiederholte Suchen von Aufzeichnungen über verschiedene Plattformen hinweg und die manuelle Fortschrittsbestätigung zu verringern, sodass der SSL-Zertifikatserneuerungsprozess einfacher zu verwalten und nachzuverfolgen ist.
Willkommen heute am Stand 5E-AB30 – sprechen Sie mit uns über Ihr Bereitstellungsszenario
Wenn Ihre Umgebung die SSL-Zertifikatsverlängerung bereits abschließen kann, aber weiterhin manuelle Verteilung und Installation erfordert – oder wenn dasselbe Geschäft mehrere Bereitstellungsknoten umfasst und der Aktualisierungsfortschritt jeweils einzeln bestätigt werden muss –, besuchen Sie uns heute am Stand 5E-AB30 im Hong Kong Convention and Exhibition Centre und tauschen Sie sich mit unserem Technikteam aus.
Bringen Sie gern Ihre bestehenden Systeme, Geräteversionen und den Umfang der Zertifikatsverwaltung mit, um gemeinsam die Arbeitsschritte zwischen Verlängerung und Bereitstellung zu ordnen, passende Anbindungsmöglichkeiten zu besprechen und zu klären, welche Systeme zuerst in automatisierte Abläufe aufgenommen werden können.
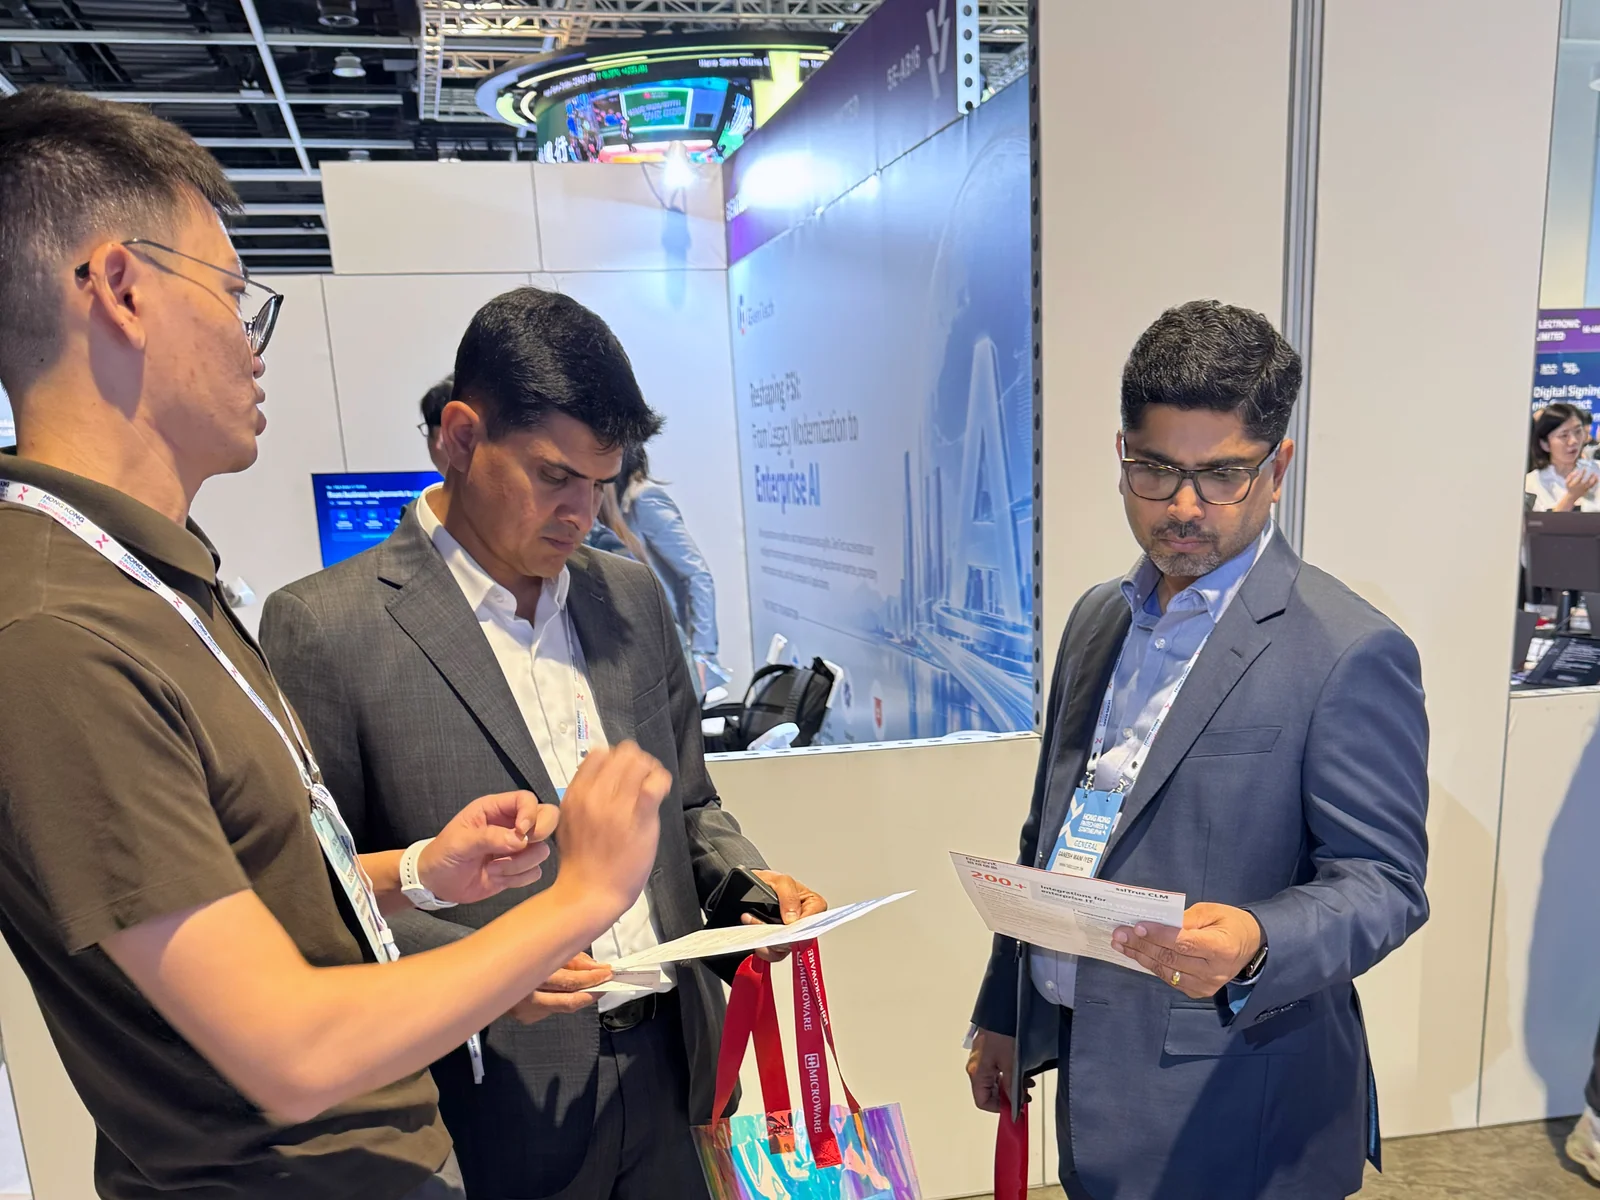
- Messedatum: 2.–3. November 2026
- Messeort: Hong Kong Convention and Exhibition Centre (HKCEC)
- Standnummer: 5E-AB30
Erfahren Sie mehr über die sslTrus CLM-Lösung zur automatisierten Zertifikatsverwaltung oder sehen Sie sich das CLM-Integrationsökosystem an – wir freuen uns darauf, mit Ihnen über Ihre tatsächliche Umgebung zu sprechen.
Technischer Austausch: 400-002-9968
Kontakt-E-Mail: business@racent.com