sslTrus CLM fait son apparition à la Hong Kong FinTech Week 2026, avec un focus sur le renouvellement et le déploiement automatique des certificats SSL
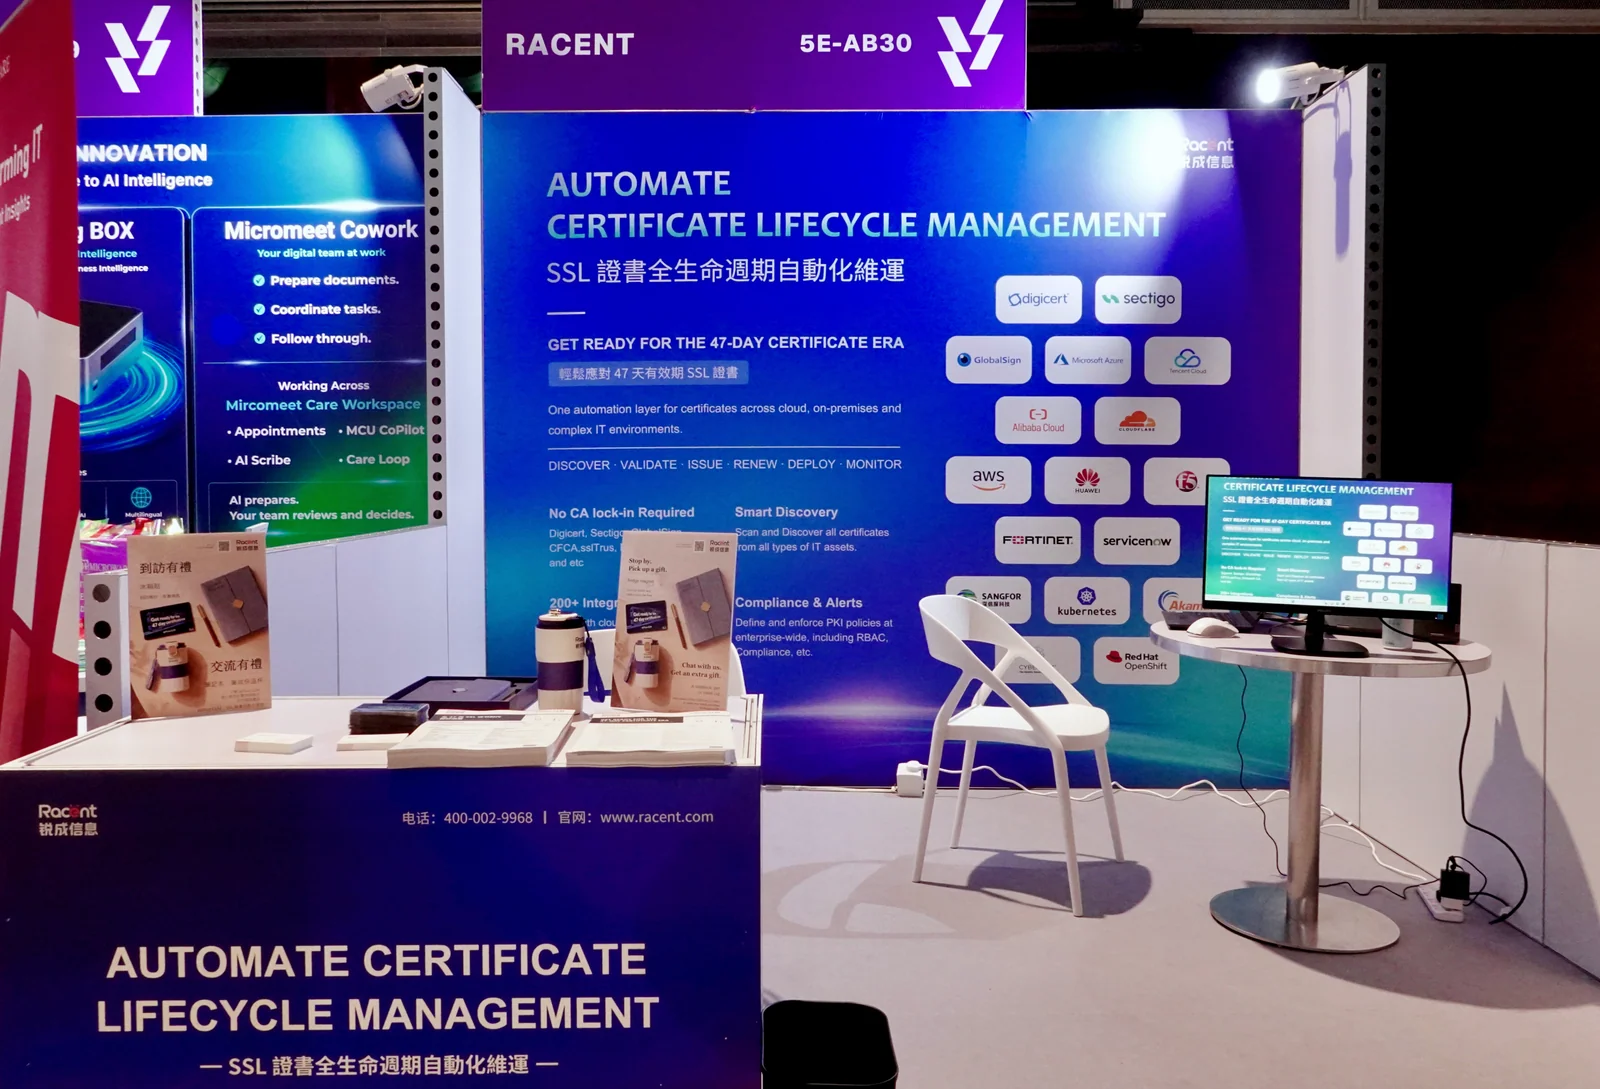
sslTrus CLM fait son apparition à la Hong Kong FinTech Week 2026, avec un focus sur le renouvellement et le déploiement automatique des certificats SSL, en présentant la clarification des objectifs de déploiement, l'articulation entre les tâches de renouvellement et de déploiement, ainsi que le suivi de l'état des certificats. Bienvenue au stand 5E-AB30 du Hong Kong Convention and Exhibition Centre pour échanger sur les solutions d'intégration automatisée des systèmes existants.
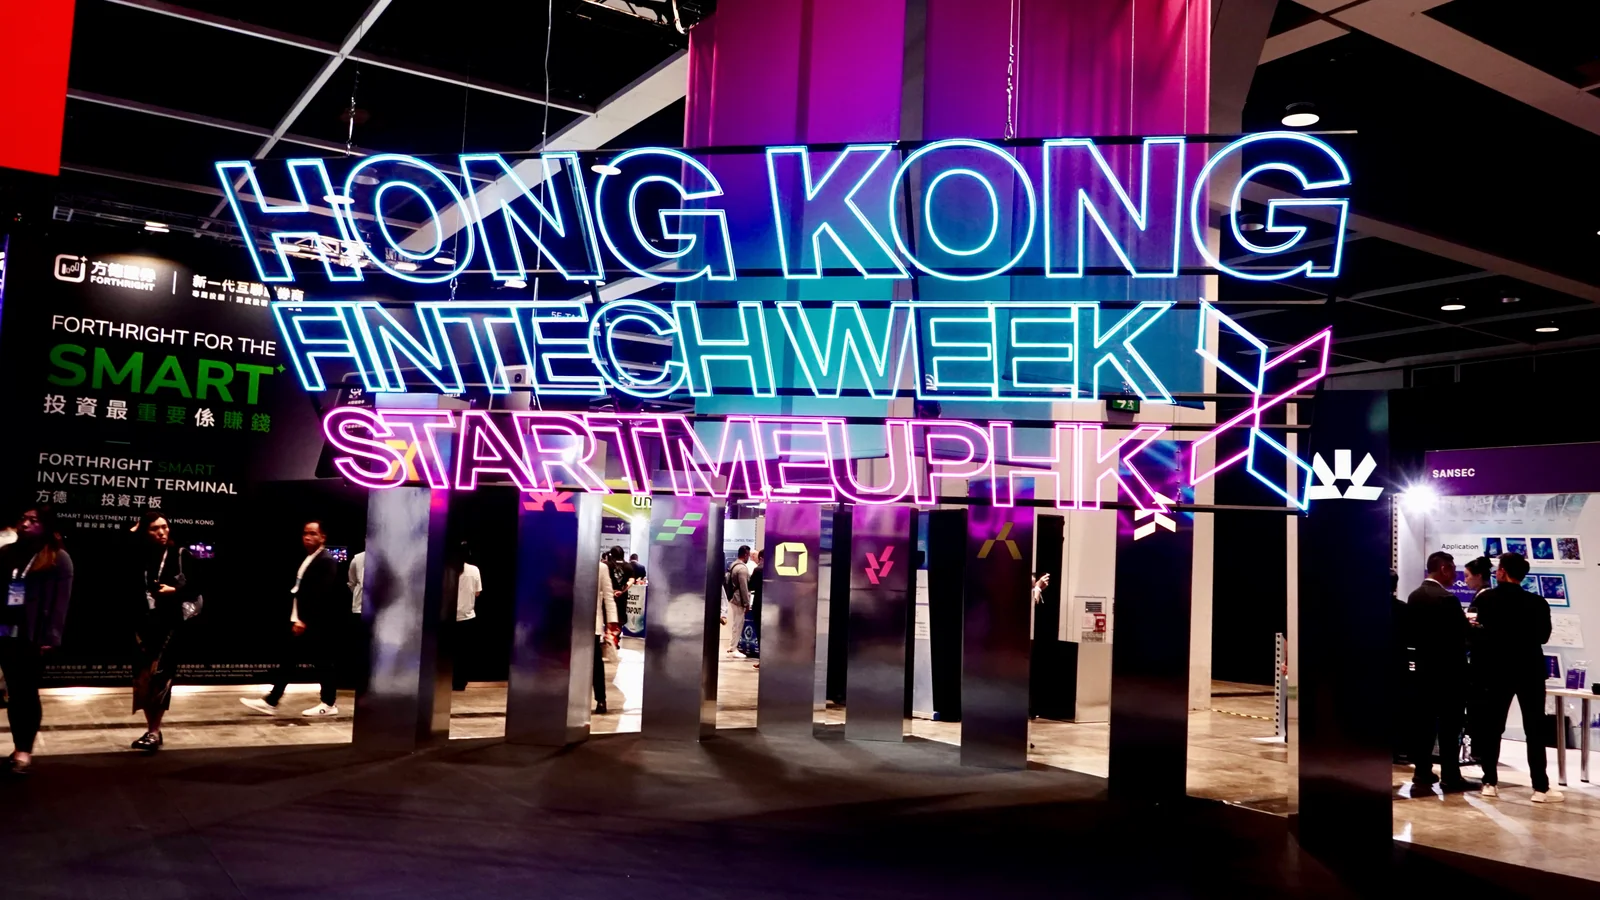
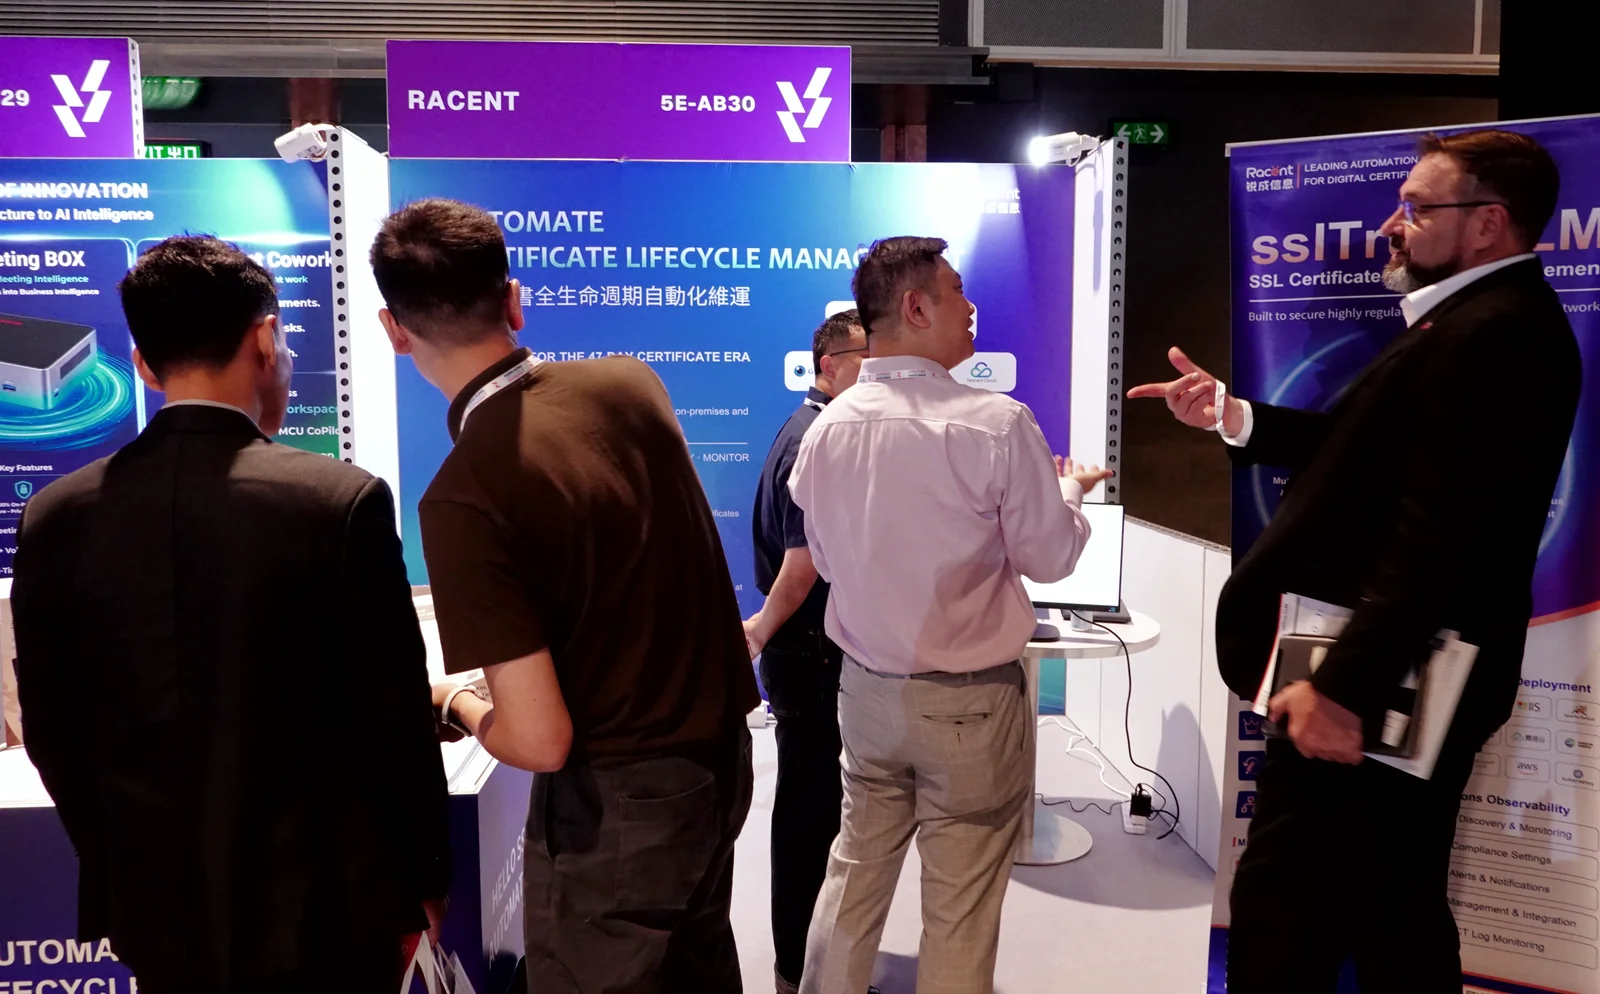
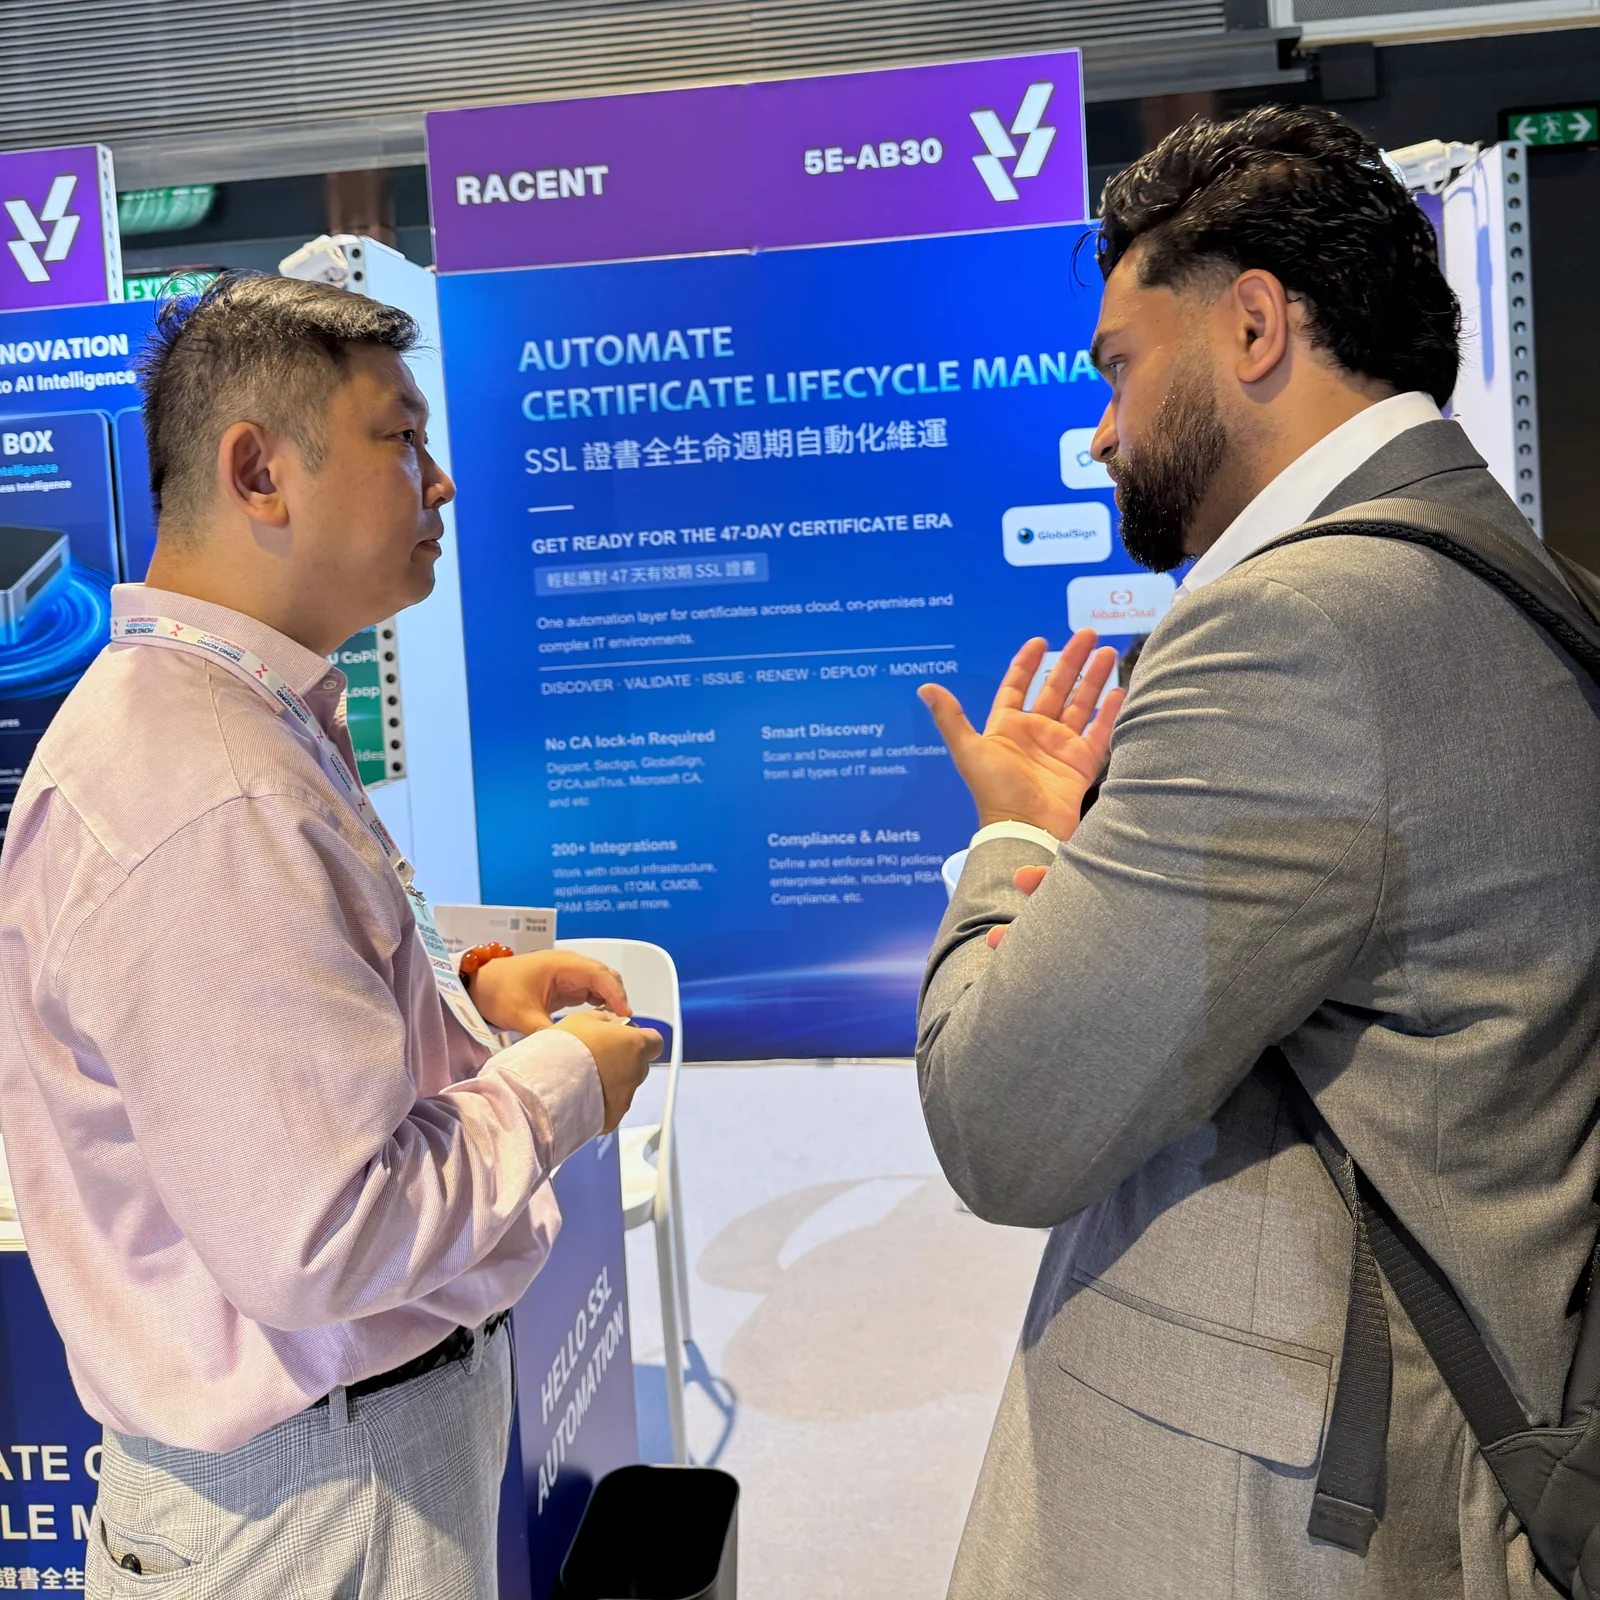
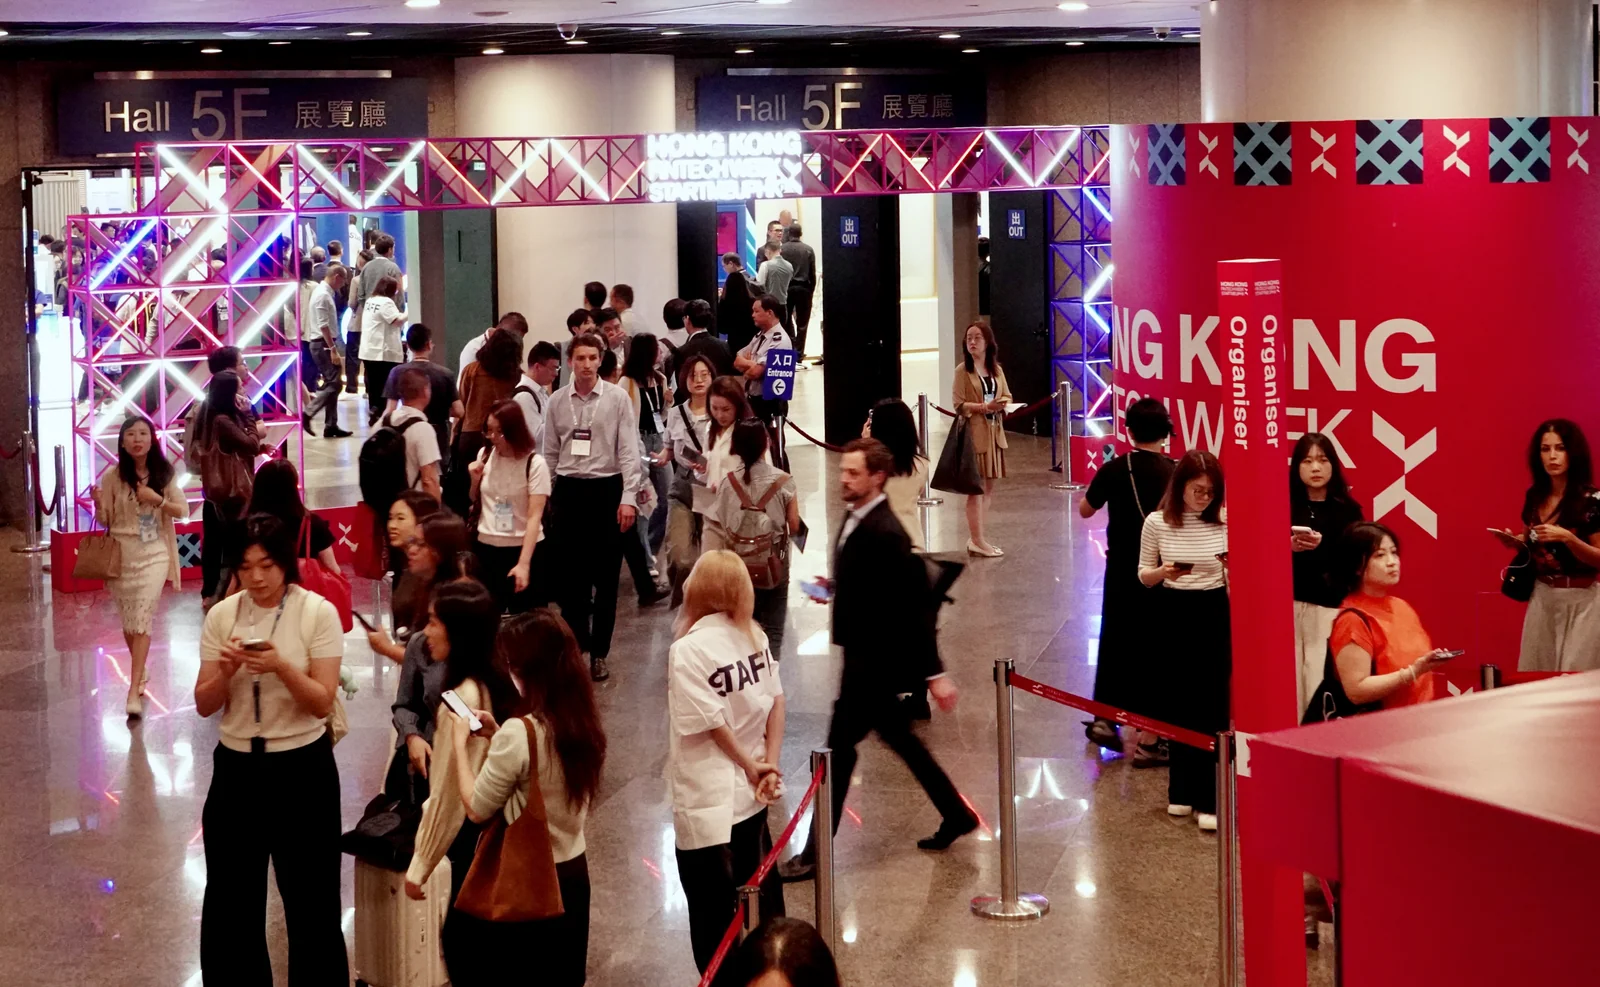
Le 3 novembre, la Hong Kong FinTech Week 2026 × StartmeupHK se tient au Hong Kong Convention and Exhibition Centre (HKCEC). L'équipe de SSLTrus présente sslTrus CLM au stand 5E-AB30, en échangeant avec les participants sur l'intégration automatisée des certificats serveur SSL/TLS dans les environnements informatiques existants, autour de leur renouvellement et de leur déploiement.
L'émission réussie d'un nouveau certificat SSL ne signifie pas que le système métier a déjà été mis à jour. Les emplacements où le certificat doit être remplacé, les tâches de déploiement déjà exécutées et la question de savoir si le point d'accès métier utilise encore l'ancien certificat sont autant de problèmes que l'équipe d'exploitation doit continuer à suivre.
Autour de la jonction entre renouvellement et déploiement, sslTrus CLM intègre la découverte des actifs de certificats, les demandes de renouvellement, la distribution et le déploiement, ainsi que la surveillance des statuts dans un processus de gestion unifié, afin d'aider les entreprises à réduire les opérations répétitives et les transferts manuels lors du renouvellement des certificats SSL.
Après le renouvellement du certificat SSL, il faut aussi vérifier où il est utilisé
Dans un environnement d’entreprise, le certificat SSL d’un même service peut être utilisé à plusieurs endroits, comme le serveur Web ou le répartiteur de charge. Mettre à jour un seul nœud ne signifie pas que les autres points d’utilisation ont déjà été remplacés.
Avec l’augmentation de la fréquence de renouvellement des certificats, le simple fait de noter les dates d’expiration dans un registre ne suffit plus à refléter l’avancement réel d’un renouvellement. L’équipe d’exploitation doit également connaître l’étendue d’utilisation du certificat et faire correspondre les enregistrements de renouvellement avec les cibles de déploiement à mettre à jour.
sslTrus CLM prend en charge la découverte et la gestion centralisée des actifs de certificats. En combinant les résultats de la découverte et les informations des systèmes existants de l'entreprise, l'équipe peut cartographier les emplacements de déploiement des certificats, clarifier la portée des mises à jour et fournir une base pour l'intégration ultérieure de l'automatisation.
L'objectif principal de ce travail est de garantir que chaque renouvellement dispose d'objectifs de déploiement clairs, réduisant ainsi le travail de recherche d'équipements, de confirmation des responsables et d'organisation du remplacement après l'émission de nouveaux certificats.
Connecter les tâches de renouvellement et de déploiement dans les systèmes existants
Le renouvellement des certificats SSL et le déploiement dans les systèmes métier impliquent généralement différentes plateformes et étapes opérationnelles. Les nouveaux certificats obtenus auprès de la plateforme d'émission doivent encore être distribués et installés selon les exigences des systèmes cibles.
Dans les environnements de déploiement pris en charge et avec une autorité de certification intégrée, le CLM sslTrus peut connecter les tâches de renouvellement, d'émission et de déploiement, en utilisant SSH, des API, des agents et des interfaces natives des équipements pour déployer les certificats mis à jour vers les cibles appropriées, réduisant ainsi les téléchargements répétés, la distribution et les opérations manuelles sur chaque appareil.
Les conditions d'intégration ne sont pas identiques selon les systèmes. Les interfaces, les modes d'autorisation et les périmètres réseau utilisés par les plateformes cloud, les serveurs Web et les équipements réseau doivent être confirmés séparément. Pour les activités impliquant une approbation de changement ou des fenêtres de maintenance, il convient également de clarifier d'abord les conditions d'exécution avant de planifier l'intégration automatisée.
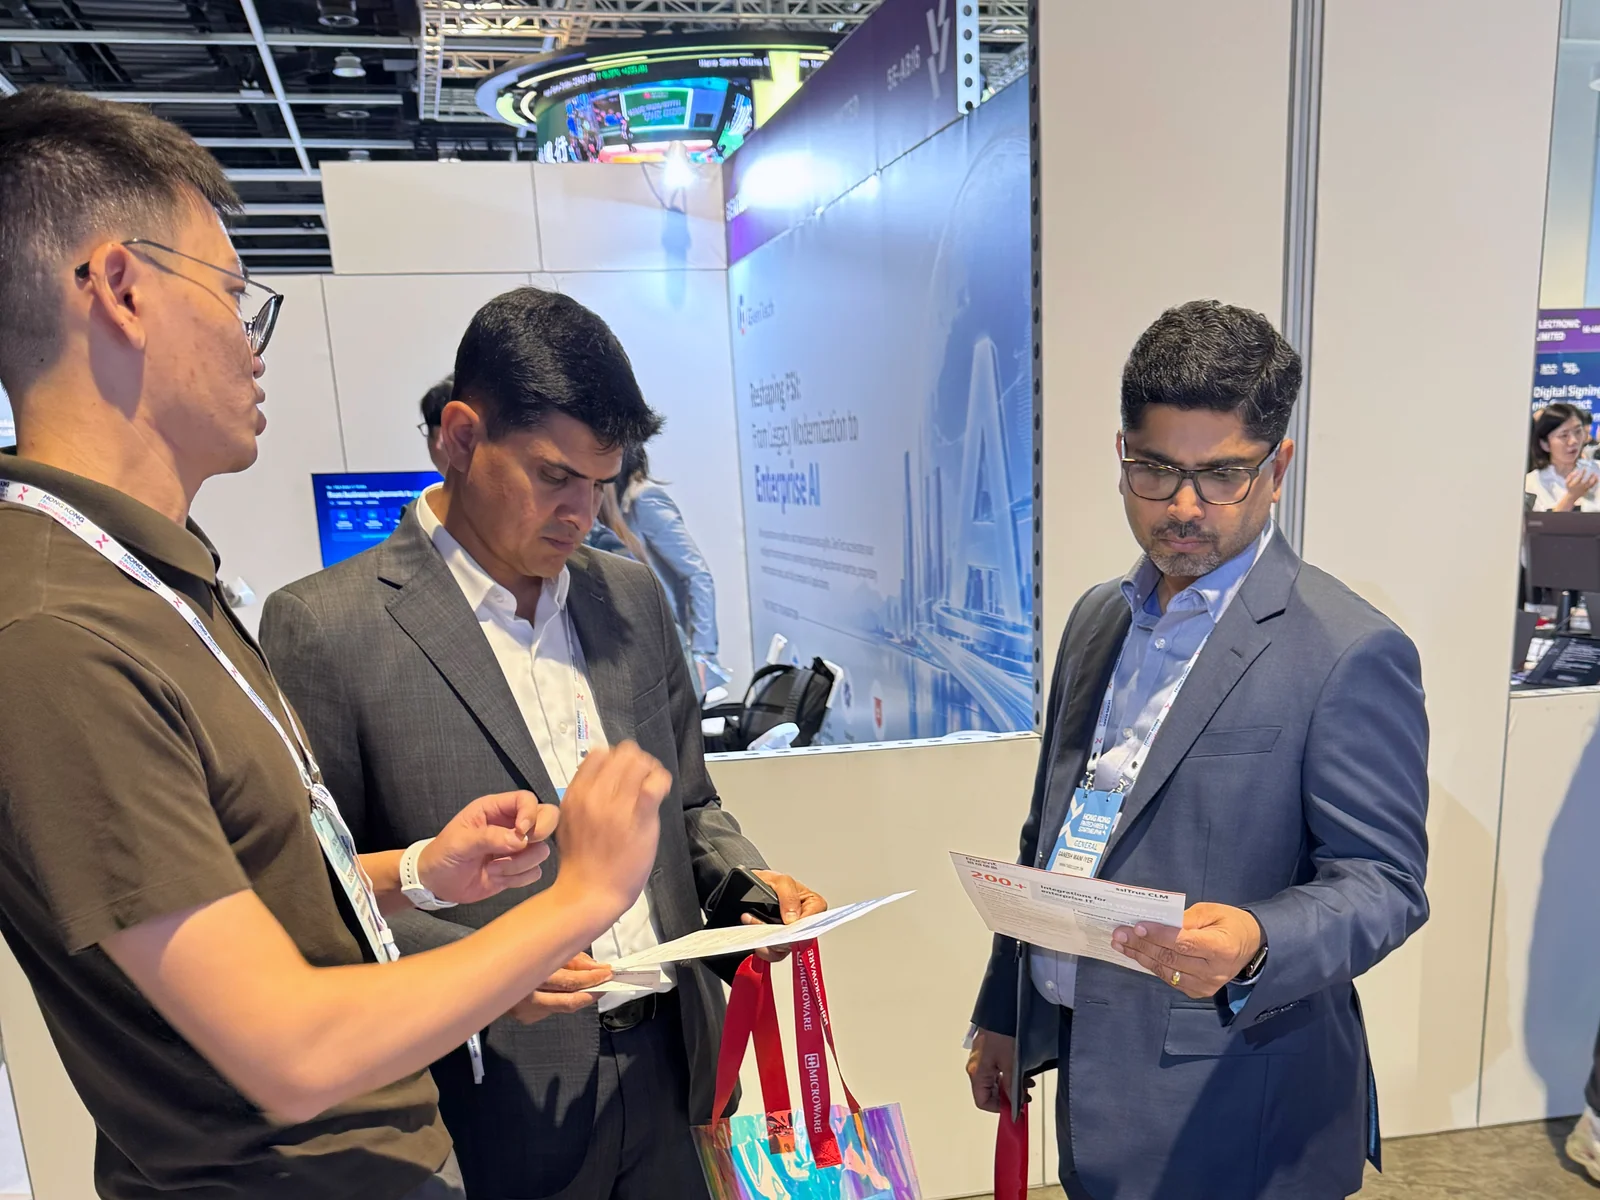
Lors des échanges sur le stand, nous présentons les méthodes d'intégration en fonction de l'environnement informatique existant et des processus de gestion de l'entreprise. L'entreprise peut commencer par les systèmes dont le support est déjà confirmé, puis étendre progressivement le périmètre de gestion automatisée. Les fonctions spécifiques, les versions des équipements et l'étendue du support d'intégration sont soumises à la version du produit retenue et à l'évaluation de l'environnement réel.
Suivre l'avancement du déploiement et continuer à surveiller l'état du certificat
Les enregistrements de gestion du renouvellement des certificats SSL ne doivent pas se limiter à « renouvellement réussi ».
Les objectifs dont le déploiement a déjà été exécuté, les tâches encore en attente, ainsi que l'état des certificats surveillé par la suite, doivent être consultés avec les enregistrements de renouvellement. Le certificat réellement fourni par le point d'entrée métier doit également faire partie de la vérification du renouvellement, afin d'éviter de considérer l'émission réussie comme la fin de l'ensemble du travail.
sslTrus CLM prend en charge le suivi de l'état du déploiement et la surveillance de l'état du certificat, aidant l'équipe d'exploitation à maîtriser l'avancement du renouvellement. Pour les tâches ou anomalies encore à traiter, l'équipe peut poursuivre le suivi en s'appuyant sur les alertes, les enregistrements de tâches et les journaux.
L'intégration de ces informations dans l'exploitation quotidienne aide à réduire la consultation répétée des enregistrements entre différentes plateformes et la confirmation manuelle de l'avancement, rendant le processus de renouvellement des certificats SSL plus facile à gérer et à tracer.
Aujourd'hui, venez échanger sur vos scénarios de déploiement au stand 5E-AB30
Si votre environnement sait déjà renouveler les certificats SSL mais nécessite encore une distribution et une installation manuelles ; ou si une même activité implique plusieurs nœuds de déploiement dont l'avancement des mises à jour doit être confirmé séparément, nous vous invitons aujourd'hui au stand 5E-AB30 du Hong Kong Convention and Exhibition Centre pour échanger avec notre équipe technique.
Vous pouvez venir avec vos systèmes existants, les versions de vos équipements et le périmètre de gestion des certificats, afin d'examiner ensemble les étapes opérationnelles entre le renouvellement et le déploiement, de discuter des méthodes d'intégration adaptées, et de voir quels systèmes pourraient d'abord être intégrés à un processus automatisé.
- Dates du salon : 2 et 3 novembre 2026
- Lieu : Hong Kong Convention and Exhibition Centre (HKCEC)
- Numéro de stand : 5E-AB30
Découvrez la solution d'automatisation de la gestion des certificats sslTrus CLM, ou consultez l'écosystème d'intégration CLM. N'hésitez pas à discuter de votre environnement réel avec nous.
Support technique : 400-002-9968
E-mail de contact : business@racent.com