sslTrus CLM se presenta en la Semana FinTech de Hong Kong 2026, enfocándose en la renovación y despliegue automático de certificados SSL
sslTrus CLM se presenta en la Semana FinTech de Hong Kong 2026, enfocándose en la renovación y despliegue automático de certificados SSL, presentando la identificación de objetivos de despliegue, la articulación de tareas de renovación y despliegue, y el seguimiento del estado de los certificados. Le invitamos al stand 5E-AB30 del Centro de Convenciones y Exposiciones de Hong Kong para intercambiar ideas sobre soluciones de integración de automatización para sistemas existentes.
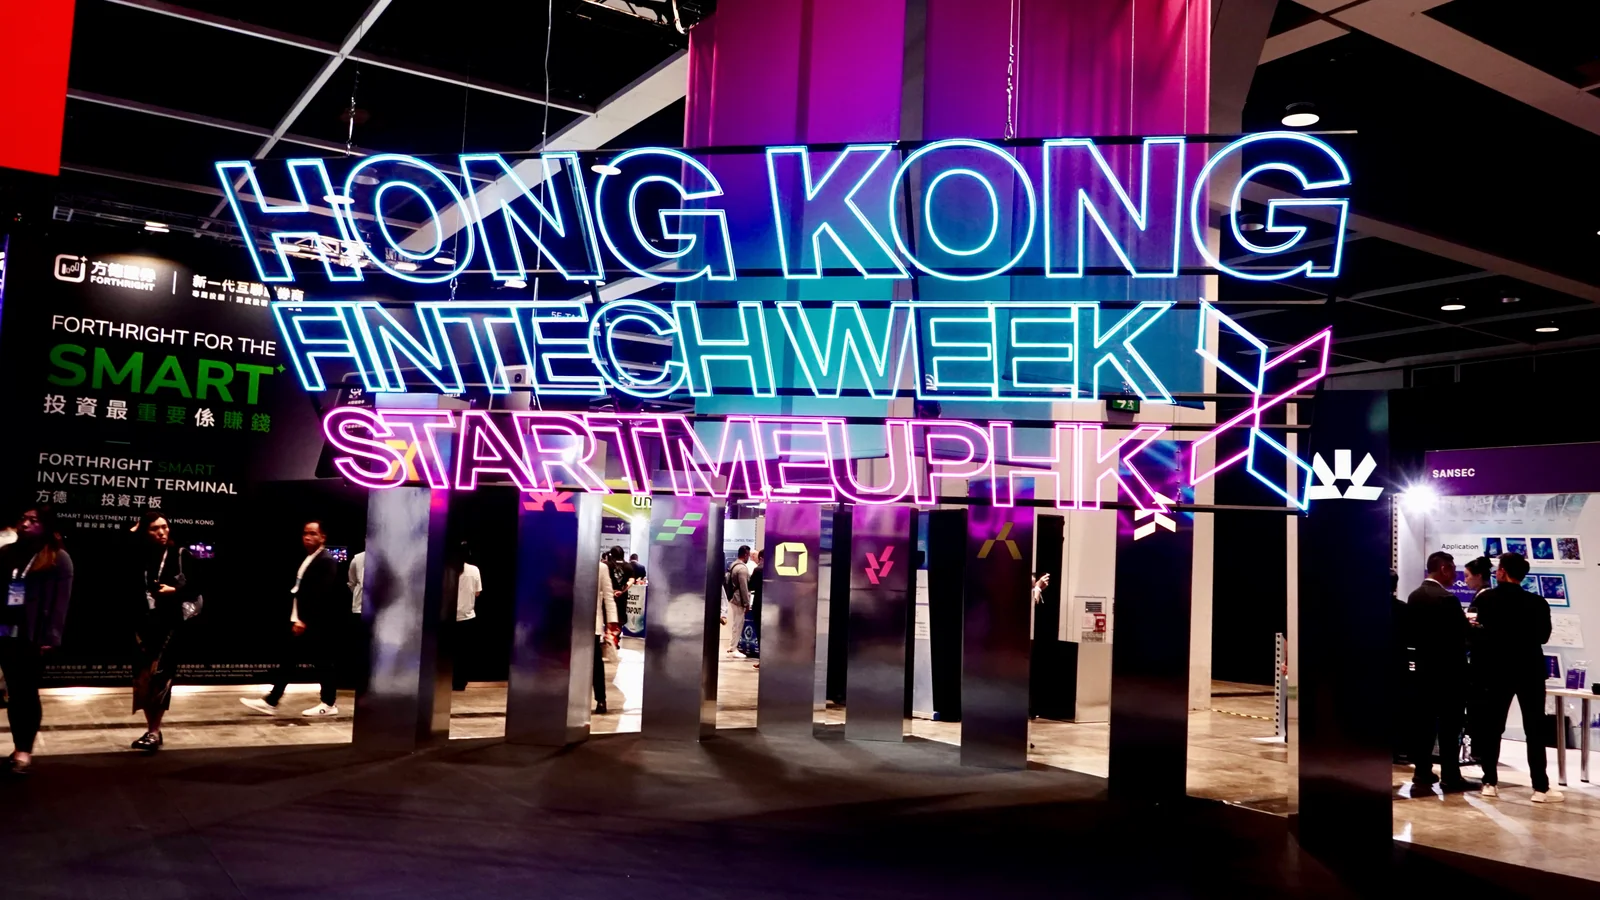
El 3 de noviembre, la Semana FinTech de Hong Kong 2026 × StartmeupHK se está celebrando en el Centro de Convenciones y Exposiciones de Hong Kong (HKCEC). El equipo de Ruicheng Information presenta sslTrus CLM en el stand 5E-AB30, centrándose en la renovación e implementación de certificados de servidor SSL/TLS, e intercambiando con los asistentes sobre los métodos de integración automatizada en los entornos de TI existentes de las empresas.
La emisión exitosa de un nuevo certificado SSL no significa que el sistema empresarial ya haya completado la actualización. En qué ubicaciones es necesario reemplazar el certificado, qué tareas de implementación ya se han ejecutado y si los puntos de acceso del negocio siguen utilizando certificados antiguos son cuestiones que el equipo de operaciones debe seguir rastreando.
En torno a la conexión entre la renovación y la implementación, sslTrus CLM integra el descubrimiento de activos de certificados, las solicitudes de renovación, la distribución e implementación y la supervisión del estado en un proceso de gestión unificado, ayudando a las empresas a reducir las operaciones repetitivas y las transferencias manuales durante el proceso de actualización de certificados SSL.
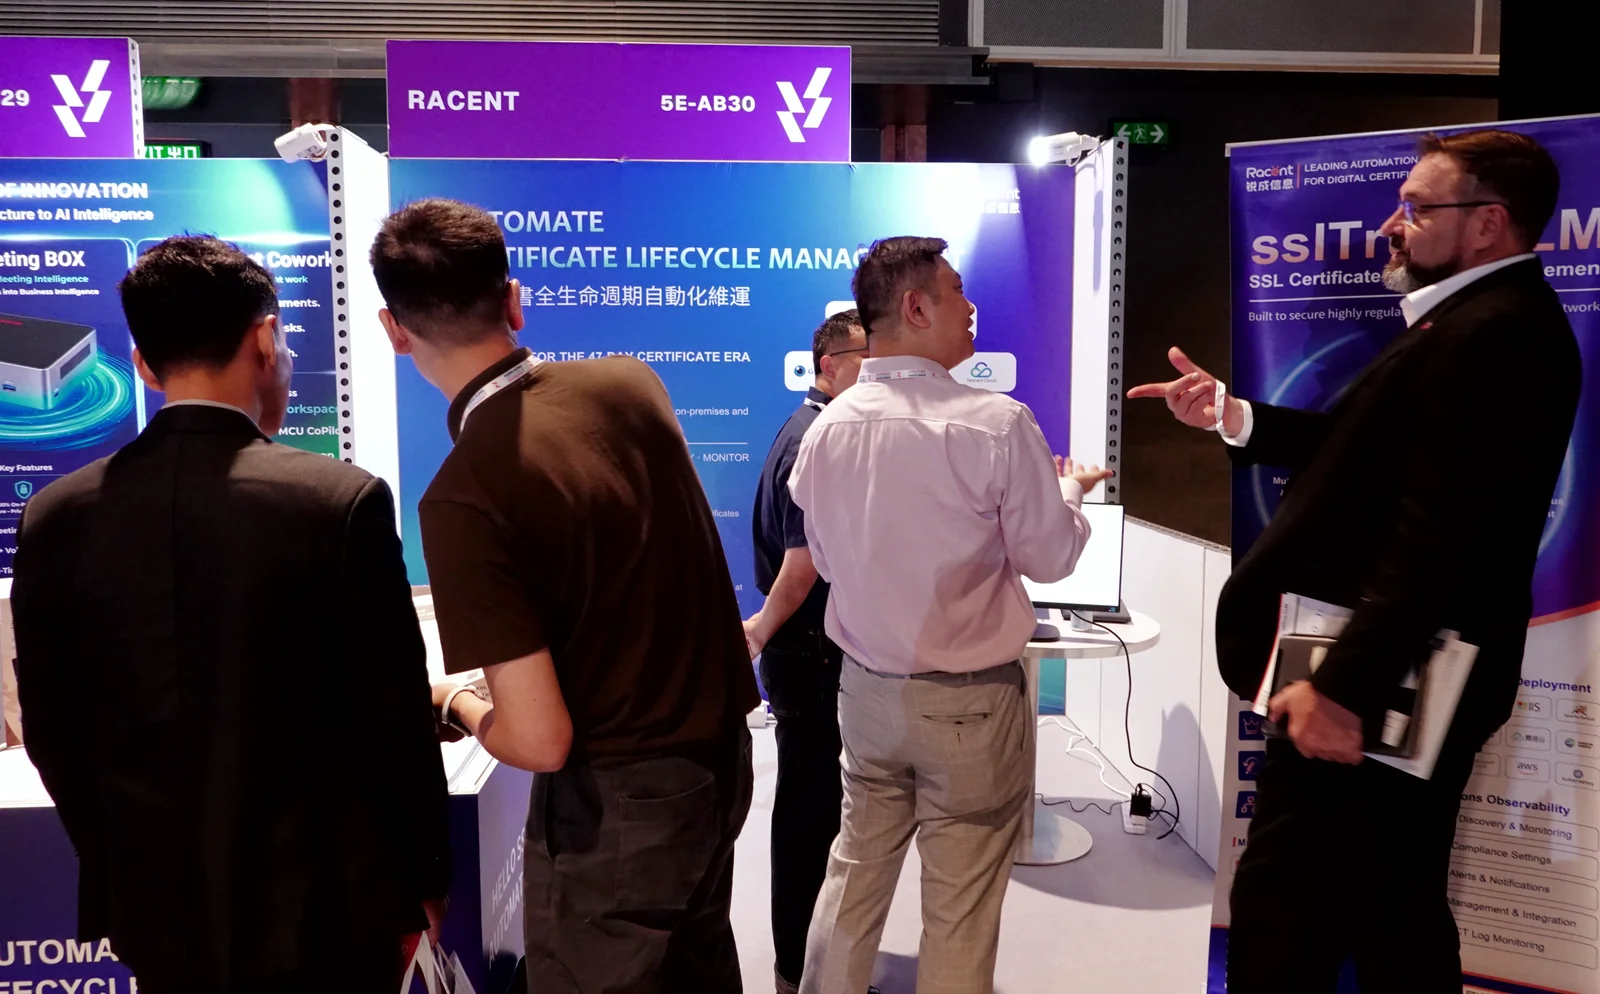
Después de completar la renovación del certificado SSL, también hay que ver claramente dónde se utiliza
En entornos empresariales, el certificado SSL del mismo servicio puede utilizarse en varios lugares, como servidores web y balanceadores de carga. Actualizar uno de los nodos no significa que los demás lugares de uso ya hayan completado la sustitución.
A medida que aumenta la frecuencia de renovación de certificados, registrar solo las fechas de vencimiento en una tabla difícilmente refleja el progreso real de una actualización. El equipo de operaciones también necesita conocer el alcance de uso de los certificados y relacionar los registros de renovación con los objetivos de despliegue que deben actualizarse.
sslTrus CLM permite descubrir y gestionar de forma centralizada los activos de certificados. Combinando los hallazgos con la información de los sistemas existentes de la empresa, el equipo puede organizar las ubicaciones de despliegue de los certificados, aclarar el alcance de la actualización y proporcionar una base para la posterior integración de la automatización.
El enfoque de este trabajo es asegurar que cada renovación tenga un objetivo de despliegue claro, reduciendo el trabajo de buscar equipos, confirmar responsables y organizar reemplazos después de emitir un nuevo certificado.
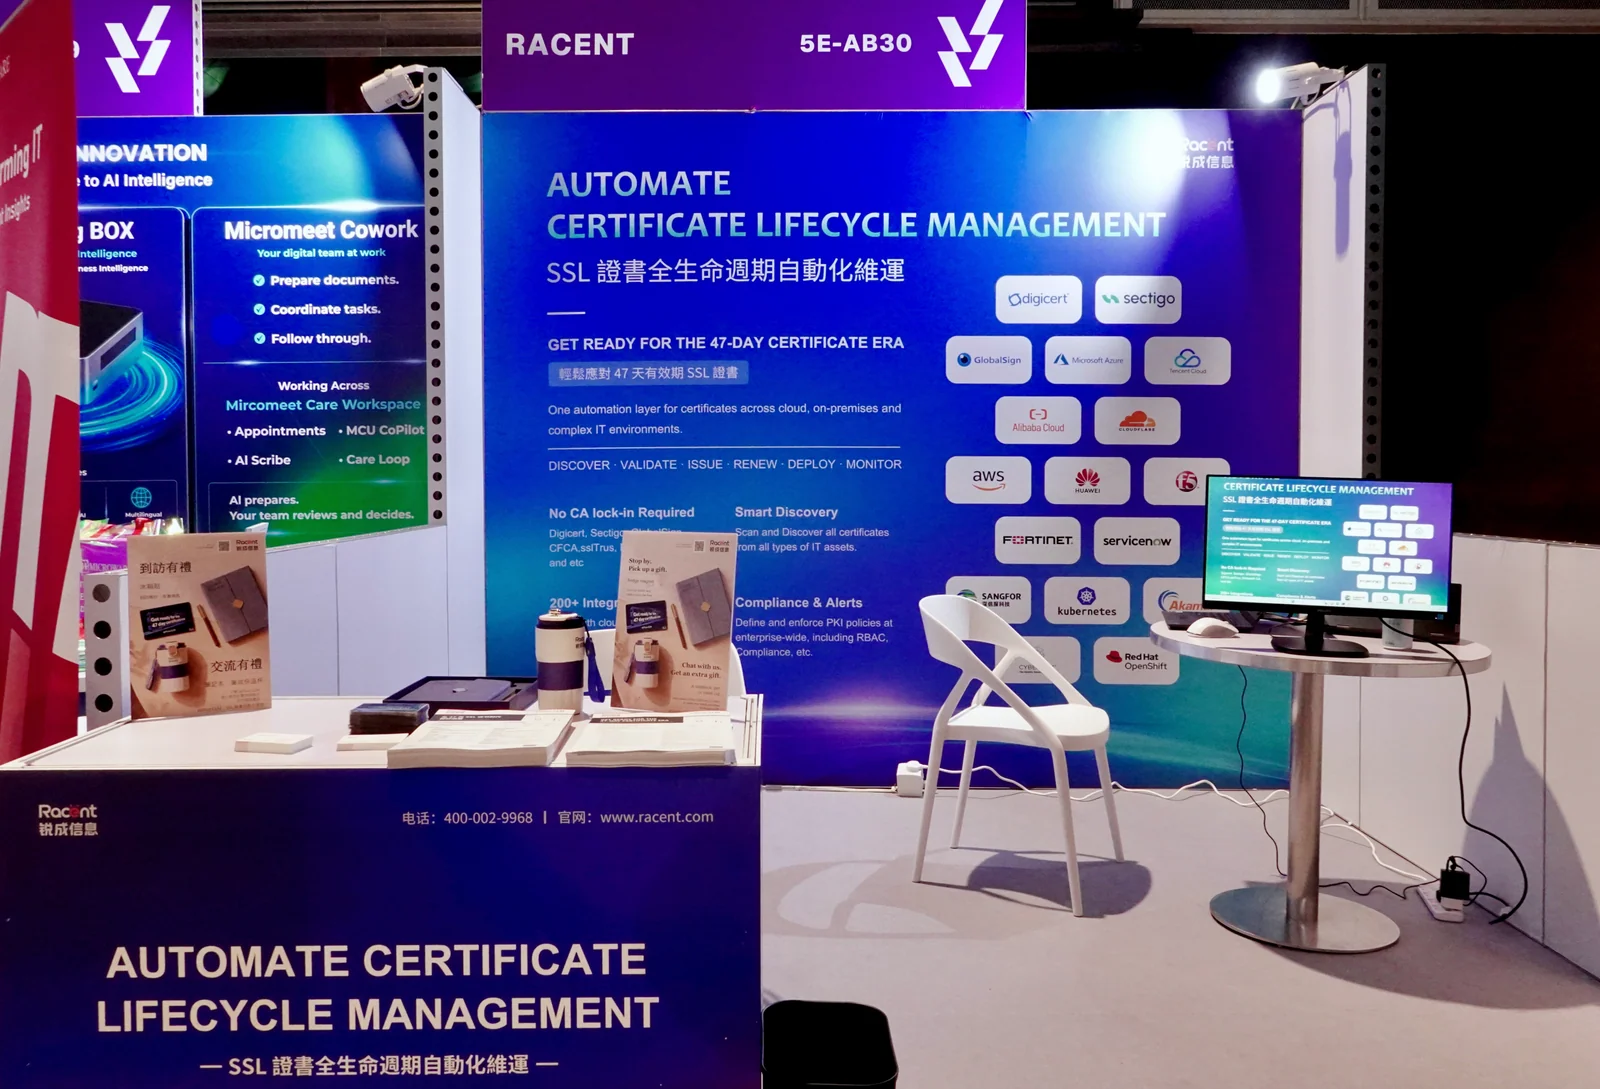
Conectar las tareas de renovación y despliegue en los sistemas existentes
La renovación de certificados SSL y el despliegue en sistemas empresariales suelen implicar diferentes plataformas y pasos operativos. El nuevo certificado obtenido de la plataforma de emisión aún necesita ser distribuido e instalado según los requisitos del sistema de destino.
En entornos de CA ya integrados y despliegue compatible, sslTrus CLM puede conectar las tareas de renovación, emisión y despliegue mediante SSH, API, Agent e interfaces nativas de dispositivos, desplegando el certificado actualizado en los destinos correspondientes, reduciendo así las descargas repetidas, la distribución y la operación manual en cada equipo.
Las condiciones de acceso no son las mismas en los distintos sistemas. Las interfaces, los métodos de autorización y los límites de red que utilizan las plataformas en la nube, los servidores web y los dispositivos de red deben confirmarse por separado. En el caso de los negocios que implican aprobación de cambios o ventanas de mantenimiento, primero deben definirse claramente las condiciones de ejecución y luego planificar el acceso automatizado.
En las conversaciones del stand, presentamos los métodos de acceso en función del entorno de TI y los procesos de gestión existentes de la empresa. Las empresas pueden comenzar con los sistemas cuyo soporte ya está confirmado y ampliar gradualmente el alcance de la gestión automatizada. Las funciones concretas, las versiones de los dispositivos y el alcance del soporte de integración están sujetos a la versión del producto seleccionado y a la evaluación del entorno real.
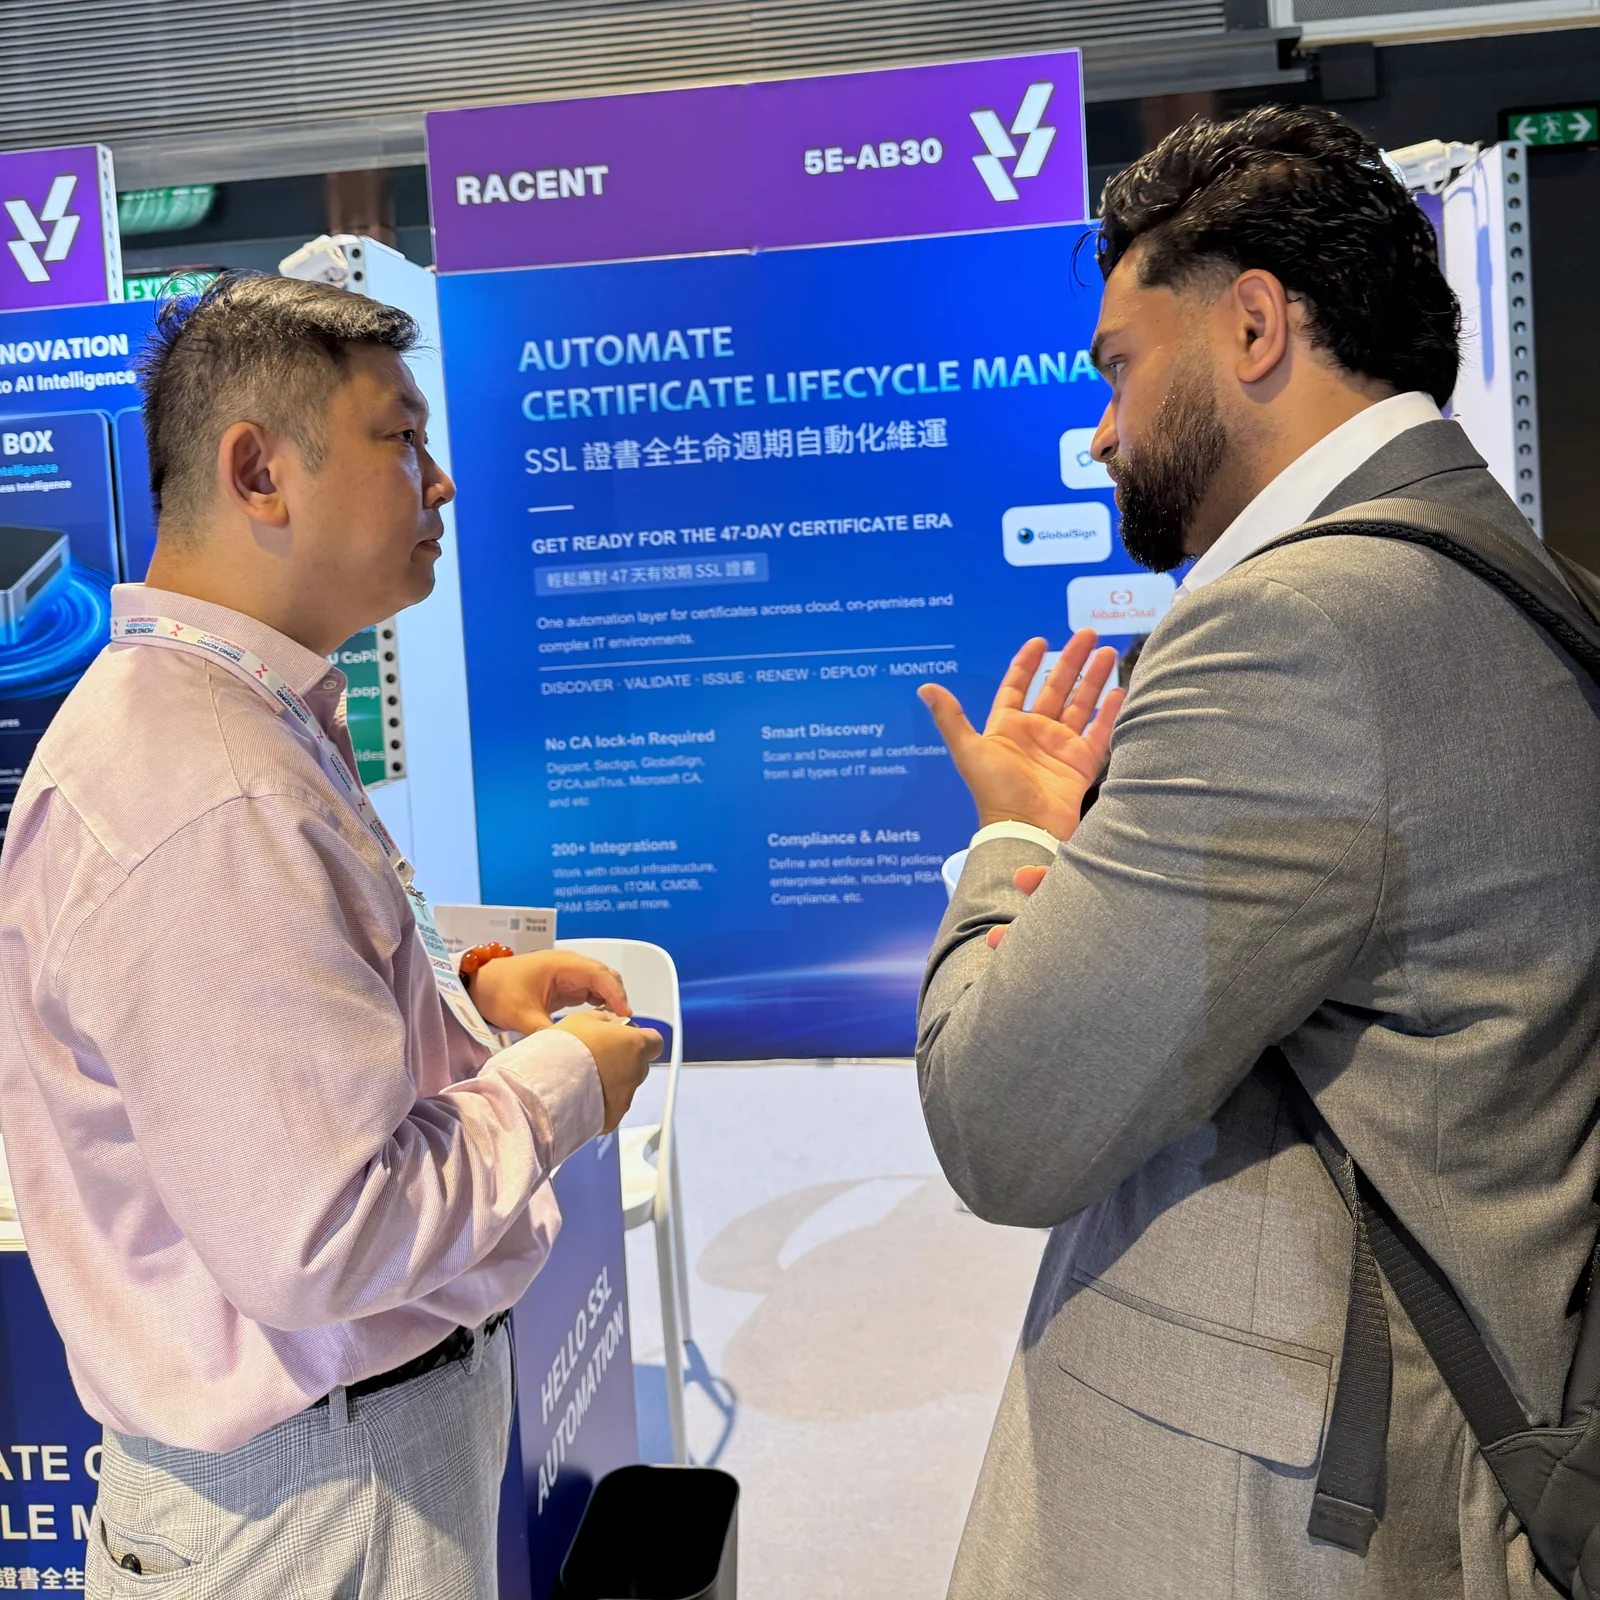
Seguimiento del progreso de la implementación y monitoreo continuo del estado del certificado
El registro de gestión de la renovación de certificados SSL no debe limitarse a “renovación exitosa”.
Qué objetivos ya se han implementado, qué tareas quedan pendientes y el estado posterior del certificado monitoreado deben revisarse junto con los registros de renovación. El certificado que realmente ofrece el punto de entrada del negocio también debe formar parte de la verificación de la actualización, para evitar tratar la emisión exitosa como el fin de todo el trabajo.
sslTrus CLM permite rastrear el estado de implementación y monitorear el estado del certificado, ayudando al equipo de operaciones a conocer el progreso de la actualización. Para las tareas o anomalías que aún requieren atención, el equipo puede continuar el seguimiento con alertas, registros de tareas y logs.
Incorporar esta información a las operaciones diarias ayuda a reducir la búsqueda repetida de registros entre distintas plataformas y la confirmación manual del progreso, haciendo que el proceso de renovación de certificados SSL sea más fácil de gestionar y rastrear.
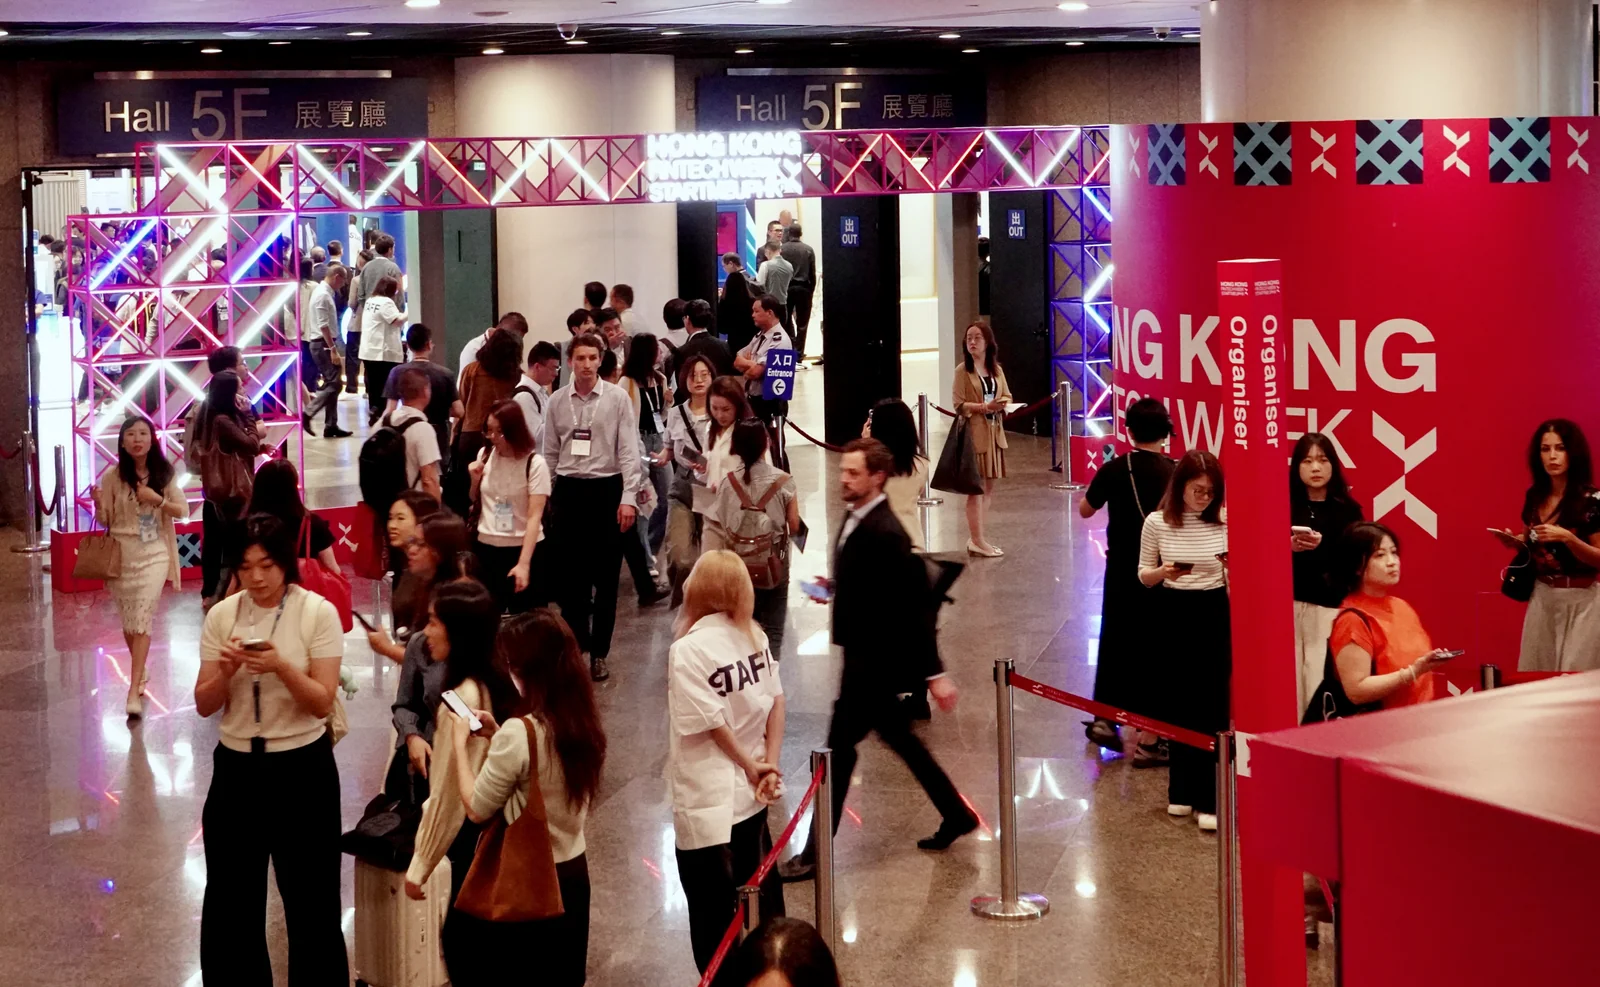
Hoy, les damos la bienvenida al stand 5E-AB30 para hablar sobre sus escenarios de implementación
Si su entorno ya puede completar la renovación de certificados SSL, pero aún requiere distribución e instalación manual; o si el mismo servicio involucra múltiples nodos de implementación y el progreso de actualización debe confirmarse por separado, les invitamos hoy al stand 5E-AB30 del Centro de Convenciones y Exposiciones de Hong Kong para conversar con nuestro equipo técnico.
Puede traer su sistema actual, versión de dispositivo y alcance de gestión de certificados para revisar juntos los pasos operativos entre la renovación y la implementación, analizar los métodos de integración adecuados y determinar qué sistemas pueden incorporarse primero al flujo automatizado.
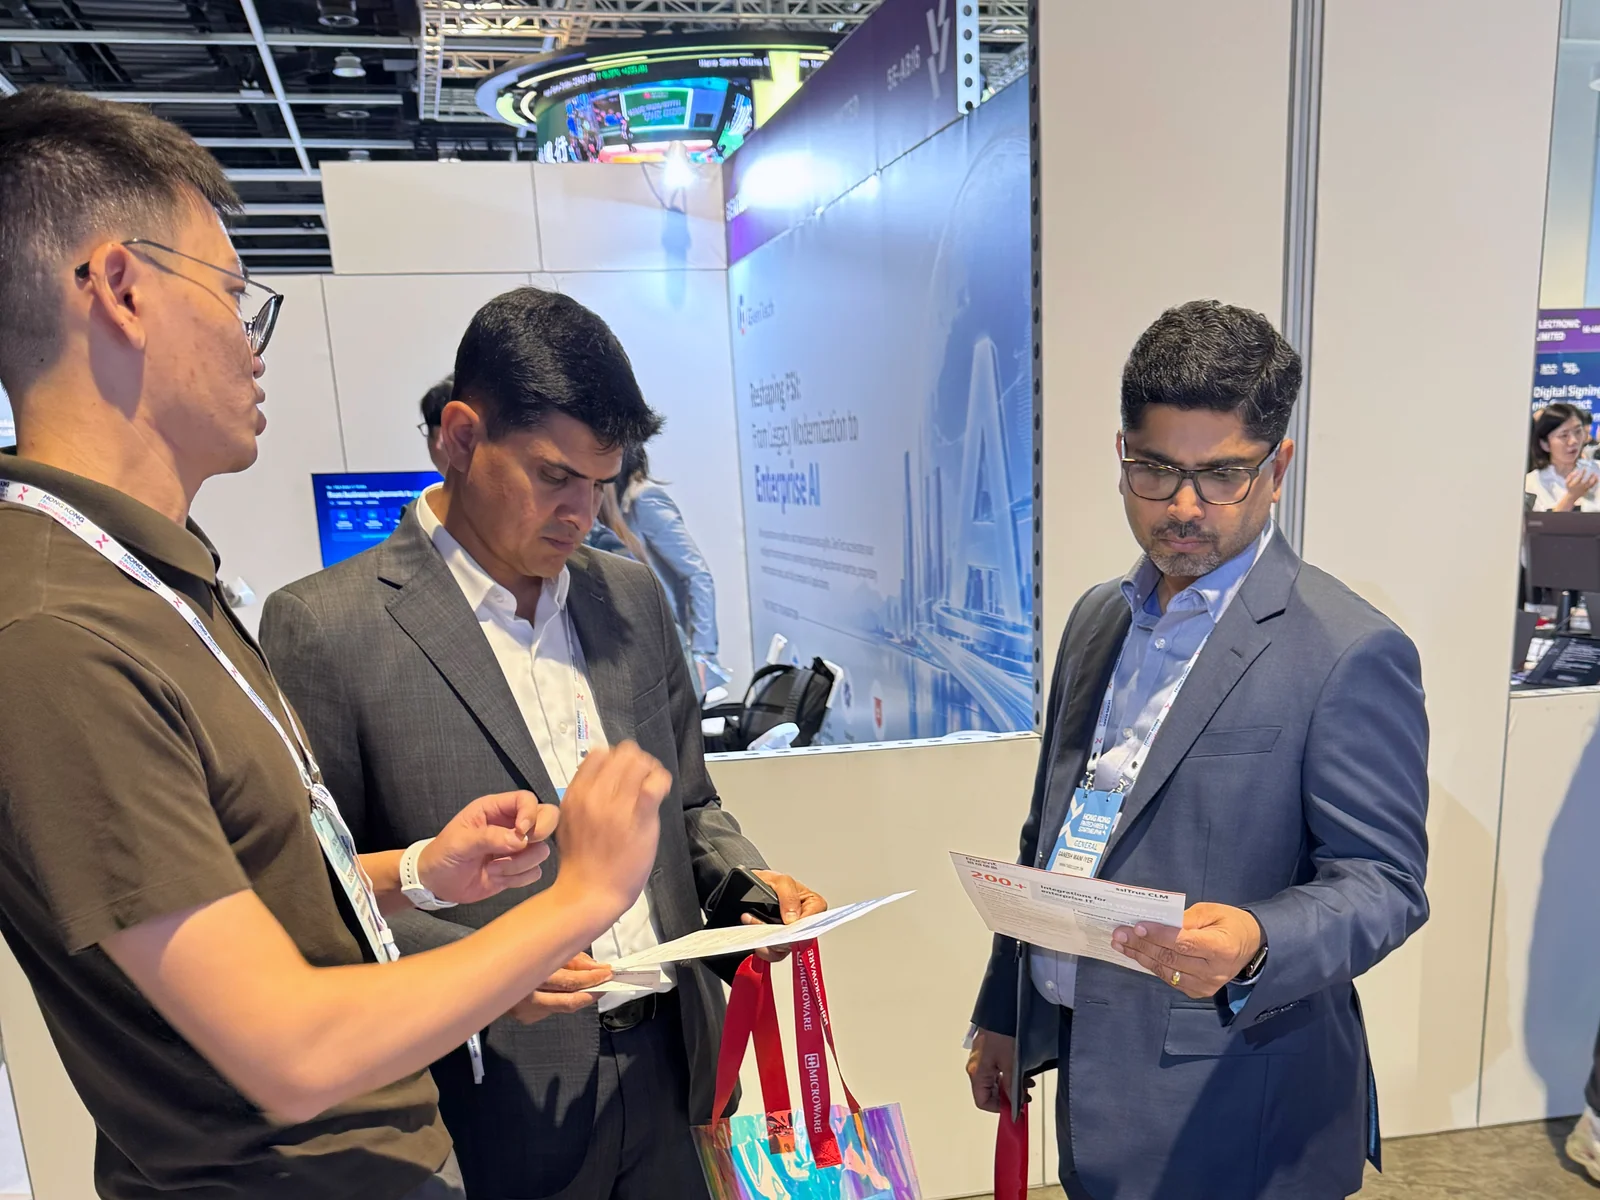
- Fecha de la exposición: 2–3 de noviembre de 2026
- Lugar: Centro de Convenciones y Exposiciones de Hong Kong (HKCEC)
- Número de stand: 5E-AB30
Conozca la solución de operación y mantenimiento automatizado de certificados sslTrus CLM o consulte el ecosistema de integración de CLM. Estaremos encantados de hablar sobre su entorno real.
Soporte técnico: 400-002-9968
Correo de contacto: business@racent.com