sslTrus CLM дебютирует на Hong Kong FinTech Week 2026 с фокусом на продление SSL-сертификатов и автоматическое развертывание
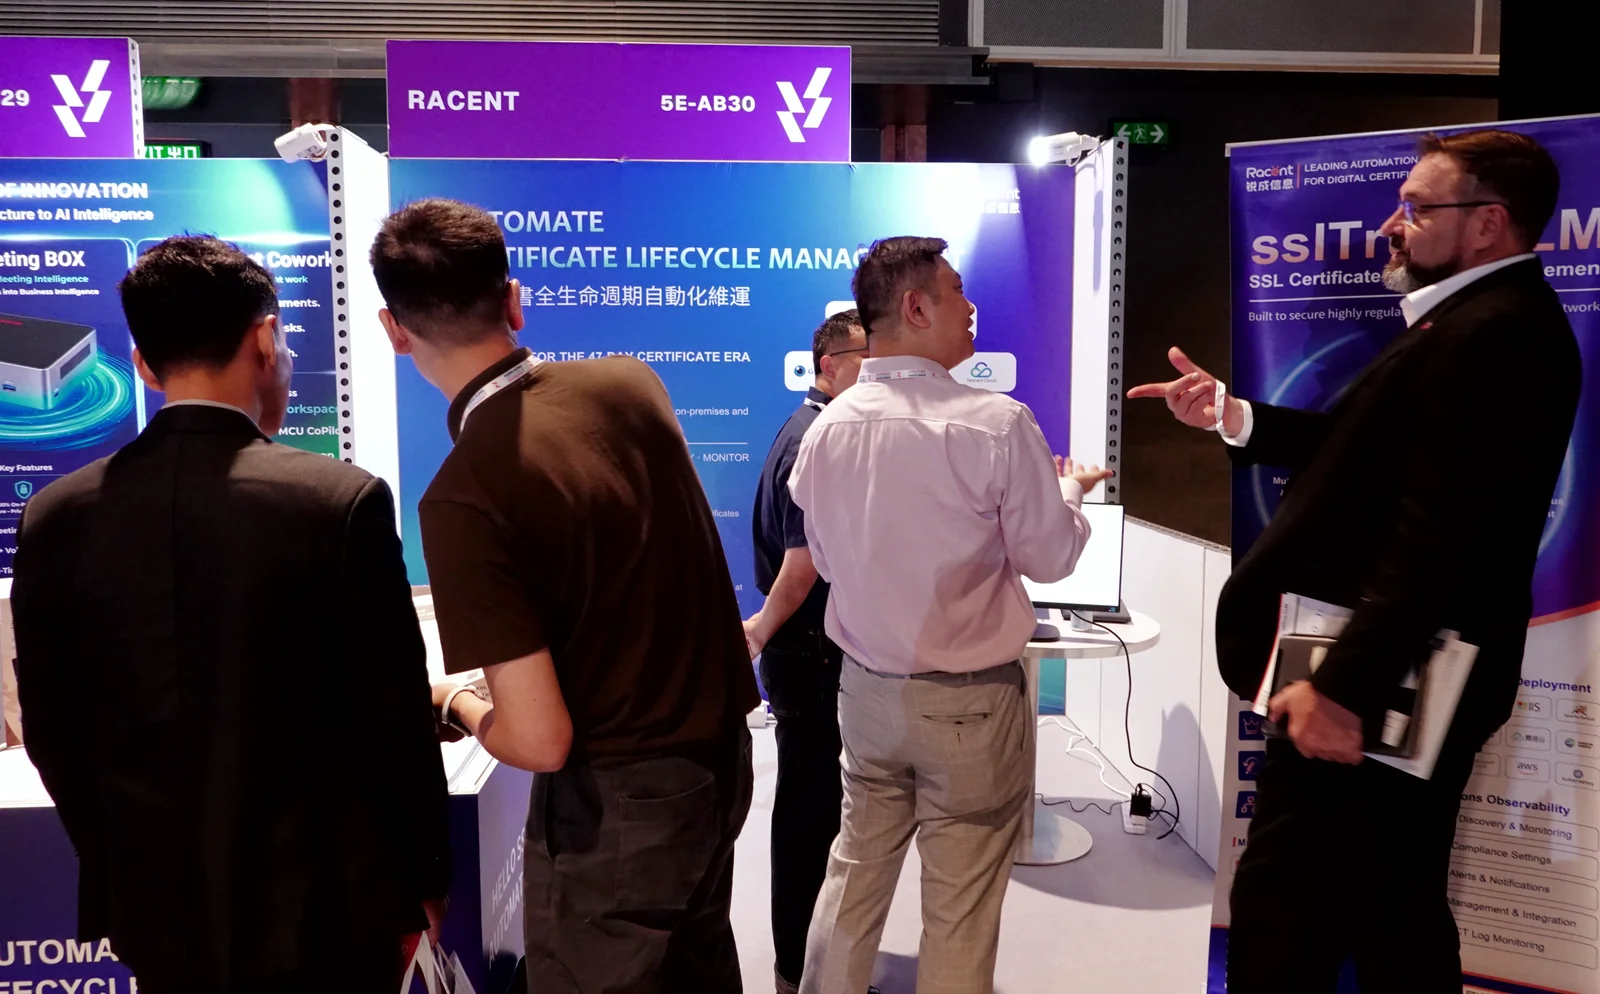
sslTrus CLM дебютирует на Hong Kong FinTech Week 2026 с фокусом на продление SSL-сертификатов и автоматическое развертывание, представляя определение целей развертывания, сопряжение задач продления и развертывания, а также отслеживание статуса сертификатов. Приглашаем на стенд 5E-AB30 в Гонконгском конференц-выставочном центре, чтобы обсудить варианты автоматизированной интеграции существующих систем.
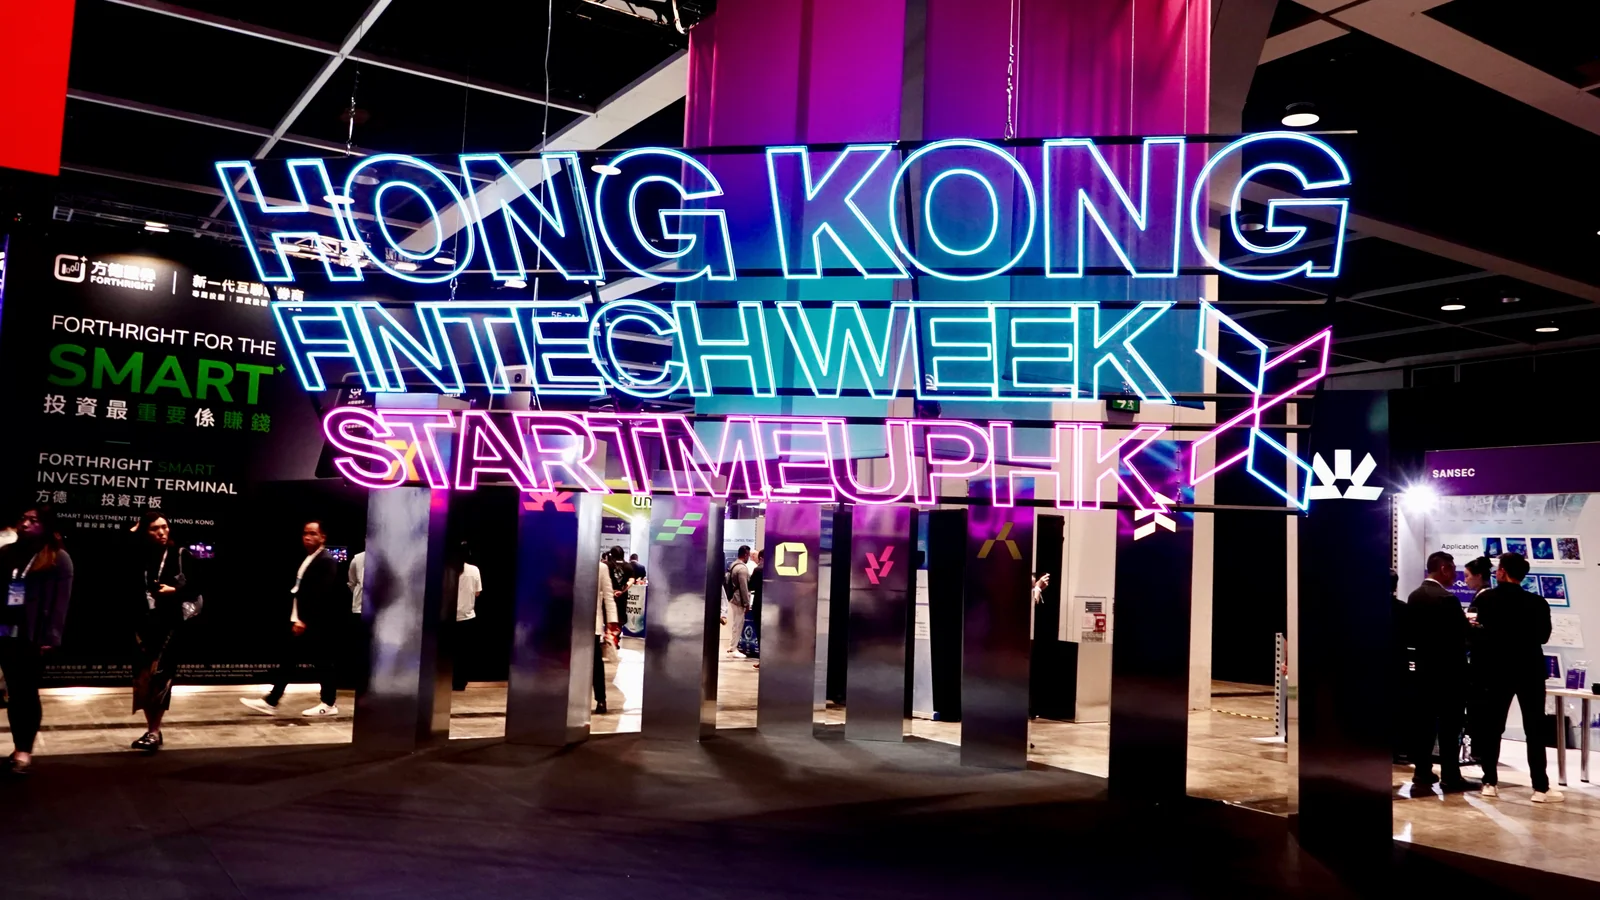
3 ноября 2026 года Hong Kong FinTech Week × StartmeupHK проходит в Гонконгском выставочном центре (HKCEC). Команда Ruicheng Information представляет sslTrus CLM на стенде 5E-AB30 и обсуждает с участниками способы автоматической интеграции с существующей ИТ-средой предприятий в части продления и развёртывания сертификатов SSL/TLS.
Успешный выпуск нового SSL-сертификата не означает, что обновление бизнес-системы уже завершено. В каких местах сертификат необходимо заменить, какие задачи развёртывания уже выполнены и продолжает ли точка входа в сервис использовать старый сертификат — всё это вопросы, которые команде эксплуатации нужно продолжать отслеживать.
Соединяя продление и развёртывание, sslTrus CLM объединяет обнаружение сертификатных активов, заявки на продление, выдачу и развёртывание, а также мониторинг состояния в единый управляемый процесс, помогая предприятиям сократить повторяющиеся операции и ручную передачу задач при обновлении SSL-сертификатов.
SSL证书续期完成后,还要看清使用位置
在企业环境中,同一业务的SSL证书可能用于Web服务器、负载均衡等多个位置。 更新其中一个节点,并不能代表其他使用位置也已完成替换。
随着证书更新频率提升,仅靠台账记录到期时间,难以完整反映一次更新的实际进度。 运维团队还需要掌握证书的使用范围,将续期记录与需要更新的部署目标对应起来。
sslTrus CLM支持发现和集中管理证书资产。 Объединив результаты обнаружения со сведениями о существующих системах предприятия, команда может систематизировать места развертывания сертификатов, уточнить объем обновления и заложить основу для последующего подключения автоматизации.
Основная задача этой работы — чтобы каждое продление имело четкую цель развертывания, что снижает объем работ по поиску устройств, определению ответственных и организации замены уже после выпуска нового сертификата.
Связывание задач продления и развертывания в существующих системах
Продление SSL-сертификатов и развертывание в бизнес-системах обычно связаны с разными платформами и этапами операций. Новый сертификат, полученный на платформе выпуска, еще необходимо доставить и установить в соответствии с требованиями целевой системы.
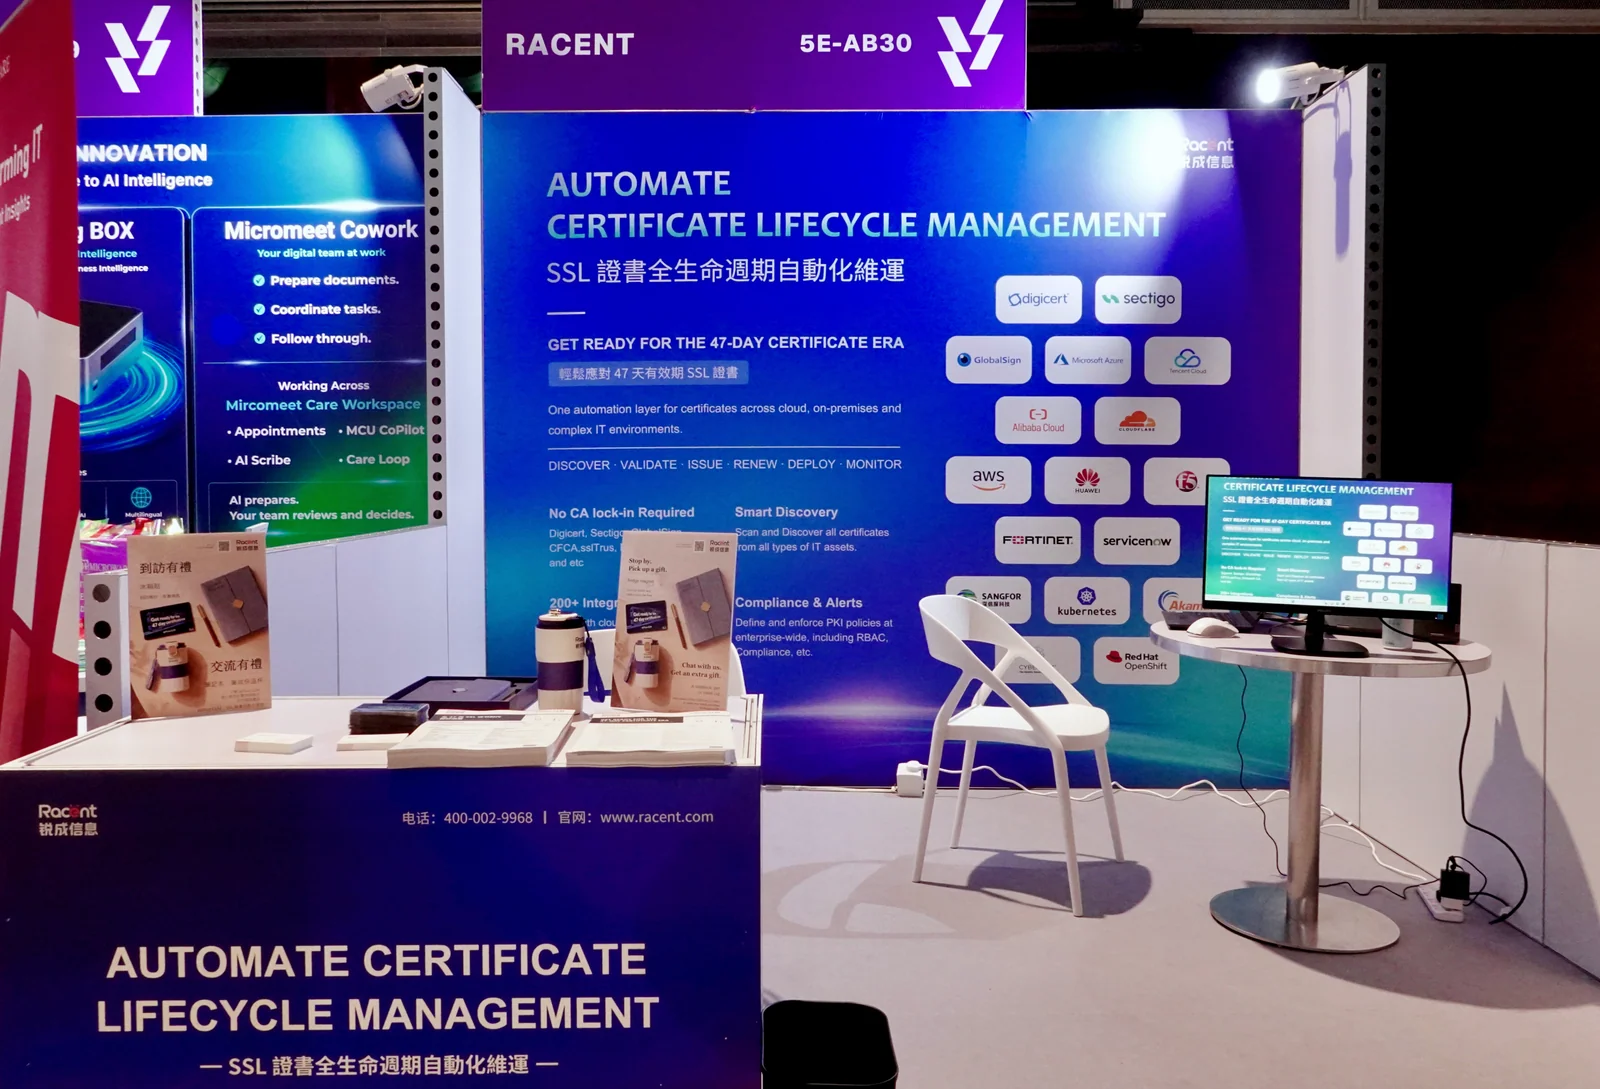
В уже интегрированных центрах сертификации и поддерживаемых средах развертывания sslTrus CLM может связать задачи продления, выпуска и развертывания и доставить обновленный сертификат к нужным целям через SSH, API, агентов и собственные интерфейсы устройств, сокращая повторное скачивание, распространение и поочередную настройку.
Условия подключения в разных системах различаются. Интерфейсы, способы авторизации и сетевые границы, используемые облачными платформами, веб-серверами и сетевым оборудованием, необходимо подтверждать отдельно. Для бизнеса, связанного с согласованием изменений или окнами обслуживания, также следует сначала определить условия выполнения, а затем планировать автоматизированное подключение.
Во время общения на стенде мы рассказываем о способах подключения с учётом существующей ИТ-среды и управленческих процессов компании. Компания может начать с уже подтверждённых систем и постепенно расширять охват автоматизированного управления. Конкретные функции, версии устройств и поддерживаемый объём интеграции определяются выбранной версией продукта и оценкой фактической среды.
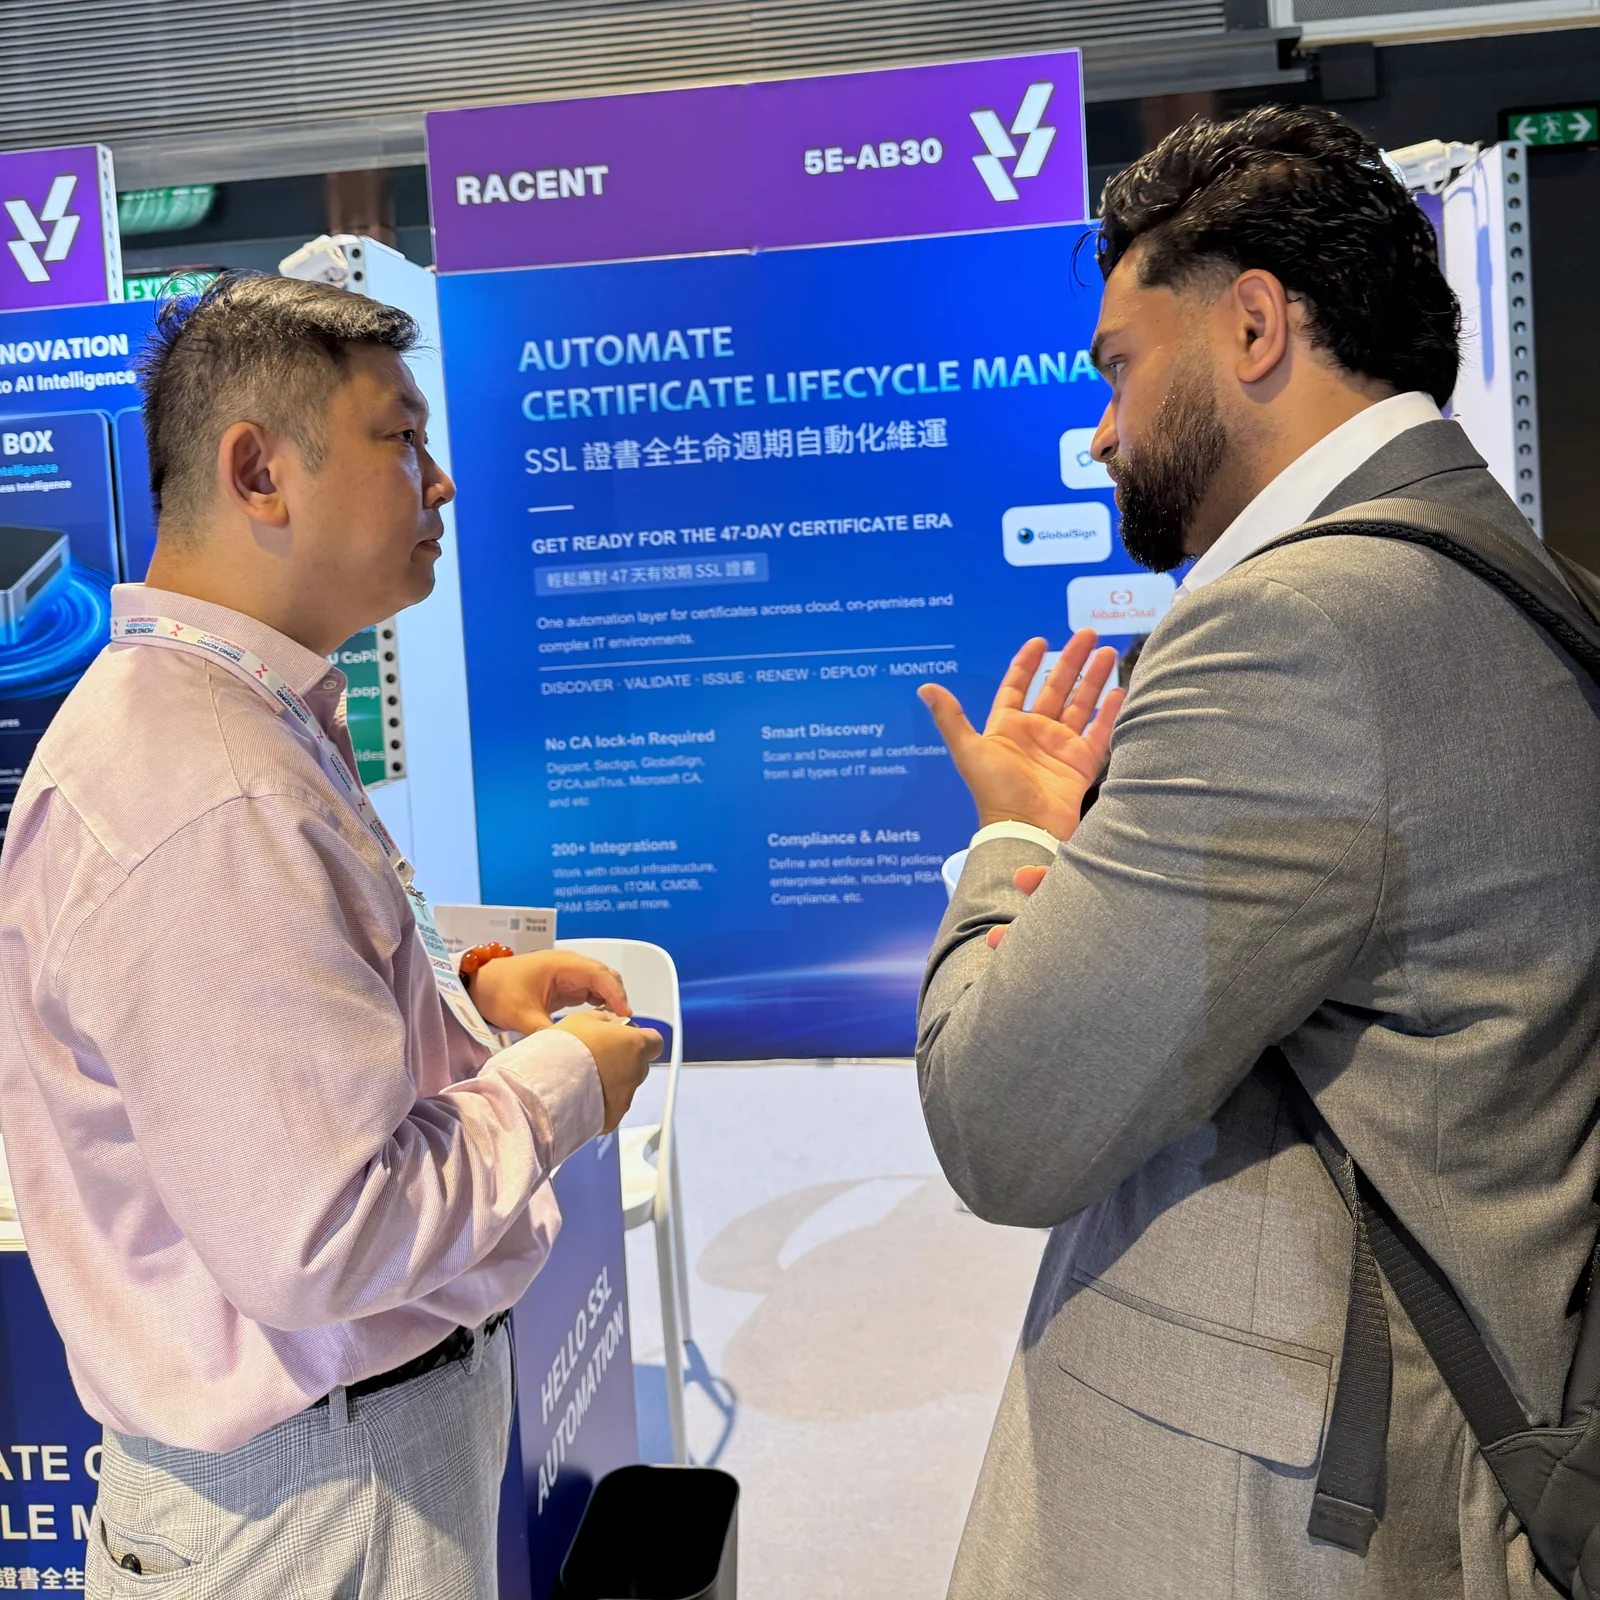
Отслеживайте ход развертывания и продолжайте следить за статусом сертификата
Управленческие записи об обновлении SSL-сертификатов не должны ограничиваться лишь отметкой «продление успешно».
Какие цели уже развернуты, какие задачи еще ожидают обработки, а также статус сертификатов, отслеживаемый в дальнейшем, — все это необходимо рассматривать вместе с записями о продлении. Сертификат, фактически предоставляемый точкой входа в бизнес-систему, также должен быть частью проверки обновления, чтобы успешная выдача не считалась завершением всей работы.
sslTrus CLM поддерживает отслеживание состояния развертывания и мониторинг статуса сертификатов, помогая команде эксплуатации контролировать ход обновления. По задачам, которые еще требуют обработки, или по аномалиям команда может продолжить работу, используя оповещения, записи задач и журналы.
Включение этих сведений в повседневную эксплуатацию помогает сократить работу по многократному поиску записей на разных платформах и ручному подтверждению прогресса, делая процесс обновления SSL-сертификатов более удобным для управления и прослеживания.
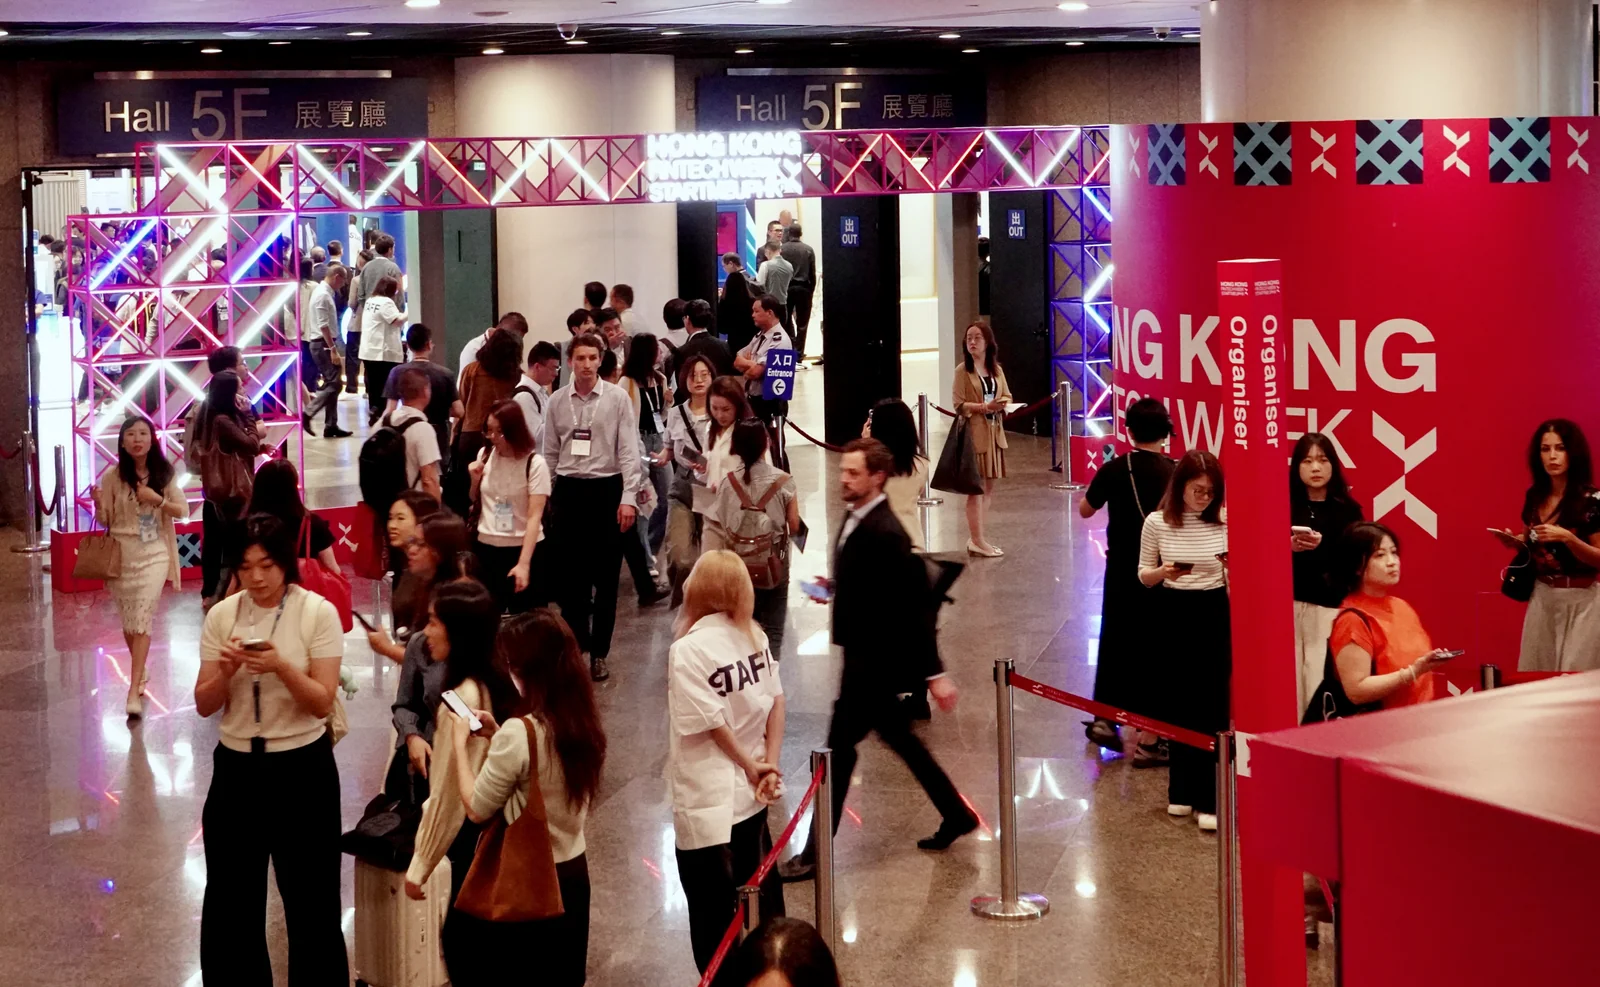
Сегодня добро пожаловать на стенд 5E-AB30, чтобы обсудить ваши сценарии развертывания
Если в вашей среде уже выполняется продление SSL-сертификатов, но их по-прежнему приходится распространять и устанавливать вручную; или один и тот же сервис затрагивает несколько узлов развертывания, и ход обновления нужно подтверждать отдельно для каждого, — добро пожаловать сегодня на стенд 5E-AB30 в Гонконгском конференц-выставочном центре, чтобы пообщаться с нашей технической командой.
Вы можете прийти с информацией о текущих системах, версиях устройств и объеме управления сертификатами, чтобы вместе разобрать операции между продлением и развертыванием, обсудить подходящие способы интеграции и определить, какие системы можно первыми включить в автоматизированный процесс.
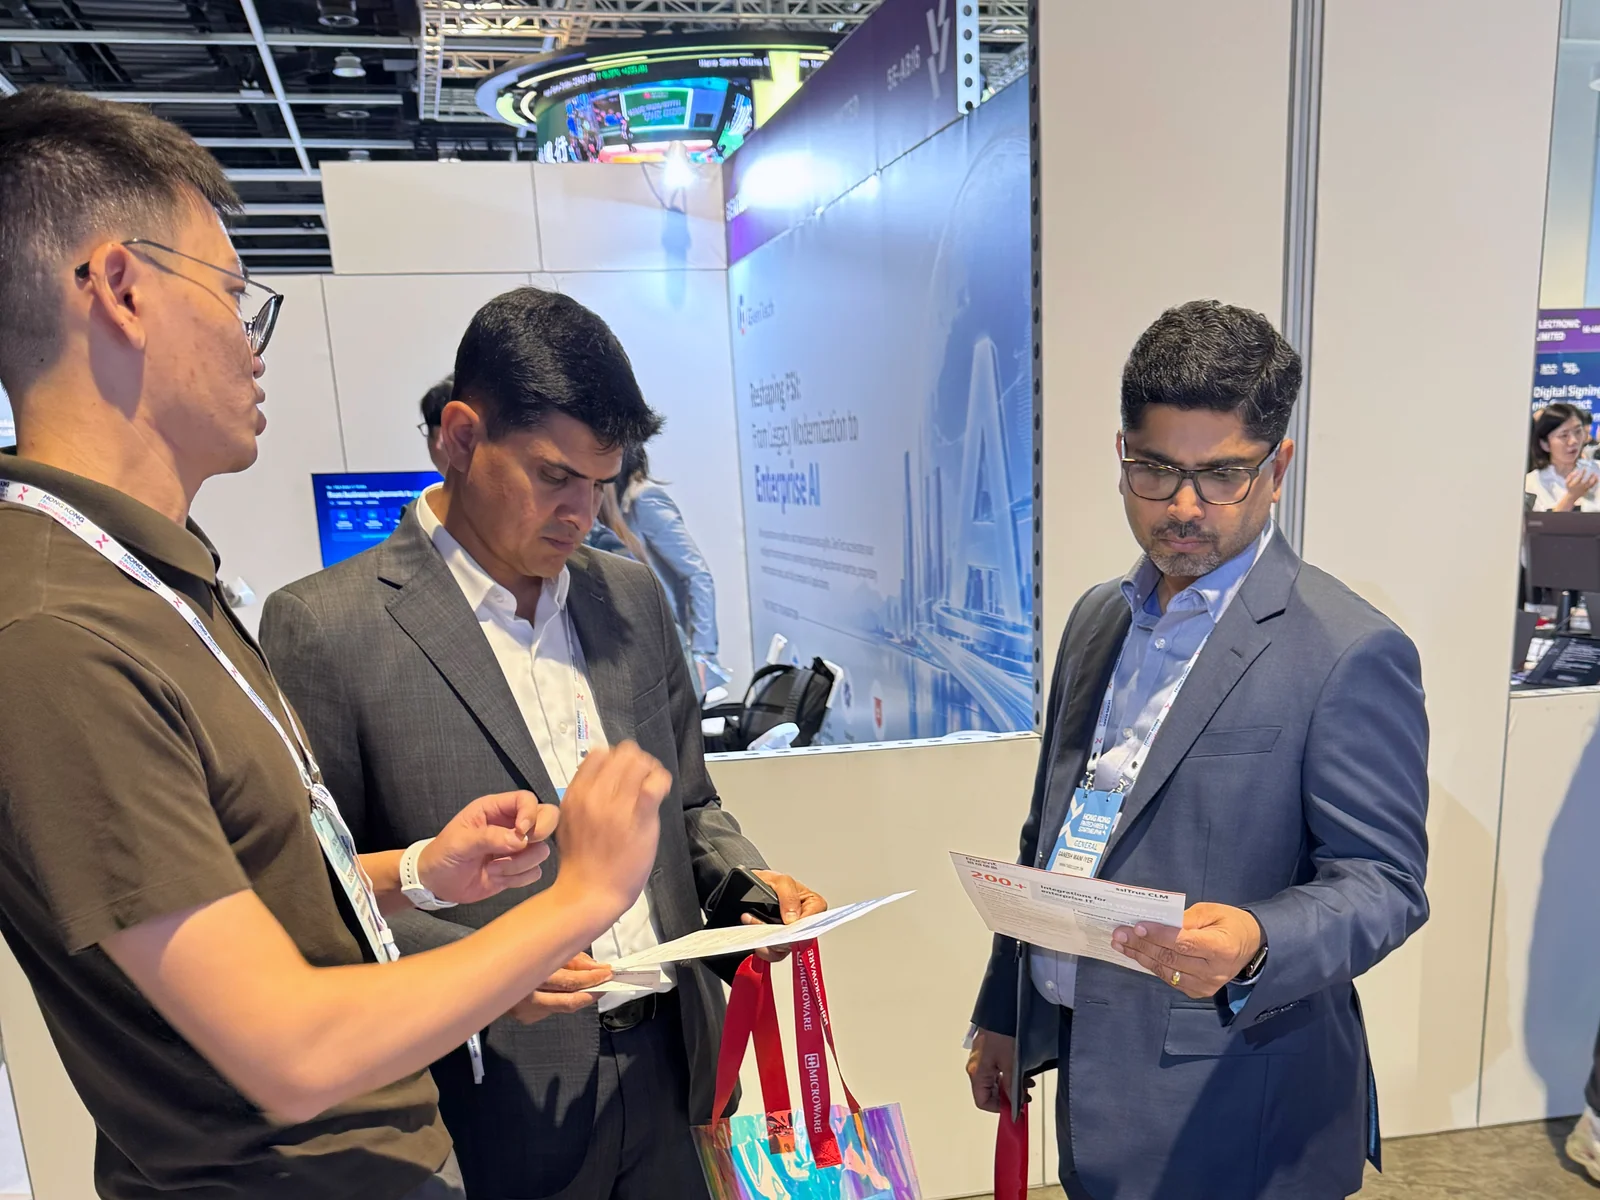
- Даты выставки: 2–3 ноября 2026 г.
- Место проведения: Гонконгский конференц-выставочный центр (HKCEC)
- Номер стенда: 5E-AB30
Узнайте о решении sslTrus CLM для автоматизации эксплуатации сертификатов или посмотрите экосистему интеграций CLM. Будем рады обсудить вашу реальную среду.
Техническая поддержка: 400-002-9968
Электронная почта: business@racent.com